Настройка OSPF между MikroTik и Cisco: маршруты и резерв
Чтобы MikroTik и Cisco автоматически обменивались маршрутами IPv4, на обоих устройствах настраивают OSPFv2, включают соединяющие их интерфейсы в одну область и согласуют параметры соседства. Для отдельного канала между двумя маршрутизаторами удобно использовать тип сети point-to-point. Клиентские подсети объявляют через пассивные интерфейсы, а предпочтение основного и резервного пути задают стоимостью OSPF. Совпадения названий процессов, номеров интерфейсов и марок оборудования для этого не требуется.
Сложность начинается после первого успешного ping. Соседство может установиться, а нужный префикс не попасть в таблицу. Маршрут может появиться, а ответ сервера уйти через другой шлюз. Резервный канал может принять трафик, но оказаться слишком узким для телефонии и резервного копирования одновременно. Поэтому рабочее соединение MikroTik и Cisco проверяют по всей цепочке: сосед, база состояния каналов, выбранный маршрут, пересылка пакетов, прикладной сервис и переключение при отказе.
Здесь разобрана одна конкретная задача: совместная работа RouterOS 7 и Cisco IOS XE в небольшой маршрутизируемой сети. В основе — три маршрутизатора, три локальные подсети, два пути между площадками и понятный расчёт метрик. Это позволяет проверить команды, увидеть причину выбора пути и разобрать типовые неисправности без смешивания OSPF с настройкой провайдерского BGP или большой инструкцией по офисным VLAN.
Когда для связи MikroTik и Cisco нужен OSPF?
OSPF полезен там, где между внутренними подсетями существует несколько маршрутизаторов, а изменение топологии должно автоматически менять путь. Например, Cisco расположен в центральном офисе, MikroTik — на двух удалённых площадках, и между площадками проложен дополнительный канал. Без динамической маршрутизации приходится вручную поддерживать взаимосвязанные статические маршруты и отдельно решать, когда резерв действительно доступен. OSPF распространяет сведения о состоянии связей и заново рассчитывает дерево кратчайших путей при изменении сети.
Маршрутизатор не отправляет соседу весь пользовательский трафик «через протокол OSPF». Протокол создаёт условия для выбора следующего узла, а сами пакеты пересылаются обычным механизмом IP-маршрутизации. Из этого следует практическое разделение: диагностика OSPF отвечает на вопрос, откуда взялся маршрут, а диагностика пересылки — почему пакет прошёл или был отброшен. На втором этапе важны firewall, ACL, NAT, обратный путь, MTU и настройки конечного устройства.
Для одного MikroTik, одного Cisco и двух неизменных подсетей статическая маршрутизация может быть проще. Динамический протокол оправдан не количеством брендов, а числом путей, частотой изменений и требованиями к восстановлению. Если резерв отсутствует физически, OSPF не создаст его программно. Если оба «независимых» подключения проходят через один коммутатор без резервного питания, отказ этого коммутатора отключит сразу оба пути. Сначала определяют реальные точки отказа, затем выбирают способ обмена маршрутами.
OSPF подходит для внутренней сети одной организации или согласованного домена администрирования. Для обмена маршрутами между независимыми сетями с отдельными политиками обычно рассматривают BGP. Это разные задачи: OSPF описывает внутреннюю топологию, а BGP позволяет подробно управлять политикой распространения и выбора префиксов. Прямое подключение Cisco к MikroTik само по себе не определяет выбор протокола. Важнее, кто владеет маршрутами, кто отвечает за отказ и какие изменения разрешены каждой стороне.
Есть и граница безопасности. Если транспорт предоставлен оператором или проходит через недоверенную сеть, одного OSPF недостаточно для защиты полезной нагрузки. Аутентификация маршрутизации подтверждает допустимость служебных пакетов, но не шифрует файлы, разговоры и сеансы пользователей. Для такого соединения отдельно проектируют защищённый транспорт и проверяют, поддерживает ли он нужную связность для OSPF. Конфигурация маршрутизации не заменяет проект VPN, разграничение доступа или защиту управления оборудованием.
Для каких версий и условий подходят примеры?
Примеры относятся к IPv4 OSPFv2 в RouterOS 7 и к обычному режиму маршрутизации Cisco IOS XE. Команды RouterOS 6 сюда нельзя переносить механически: в седьмой версии используются instance, area и interface-template. На Cisco различаются имена портов, доступные функции, лицензии и режим работы платформы. В частности, конфигурация автономного IOS XE и управление через SD-WAN — разные способы эксплуатации. Наличие похожего корпуса не делает набор команд универсальным.
Приведённые блоки — согласованный учебный проект для отдельного стенда, а не запись испытаний конкретной пары устройств. Перед внедрением фиксируют точные версии ПО, имена интерфейсов и действующую конфигурацию. Затем проверяют синтаксис, соседство и передачу трафика на своей сборке. Нельзя вставлять полный пример поверх работающего маршрутизатора: адреса могут пересекаться с существующими сетями, интерфейсы могут входить в bridge, а правила доступа — закрывать OSPF или изменять путь пакета.
Для первого запуска удобно исключить туннели, VRF, перераспределение маршрутов и сложную аутентификацию. Два соседа должны сначала обменяться небольшим заранее известным набором подсетей в одной области. После этого добавляют резерв, проверяют стоимость, вводят защиту и повторяют испытания. Такой порядок оставляет у каждой новой ошибки ограниченный круг причин. Он не требует упрощать рабочую сеть навсегда: сложные функции подключаются после получения понятной исходной точки.
Схема сети: три маршрутизатора и два пути между площадками
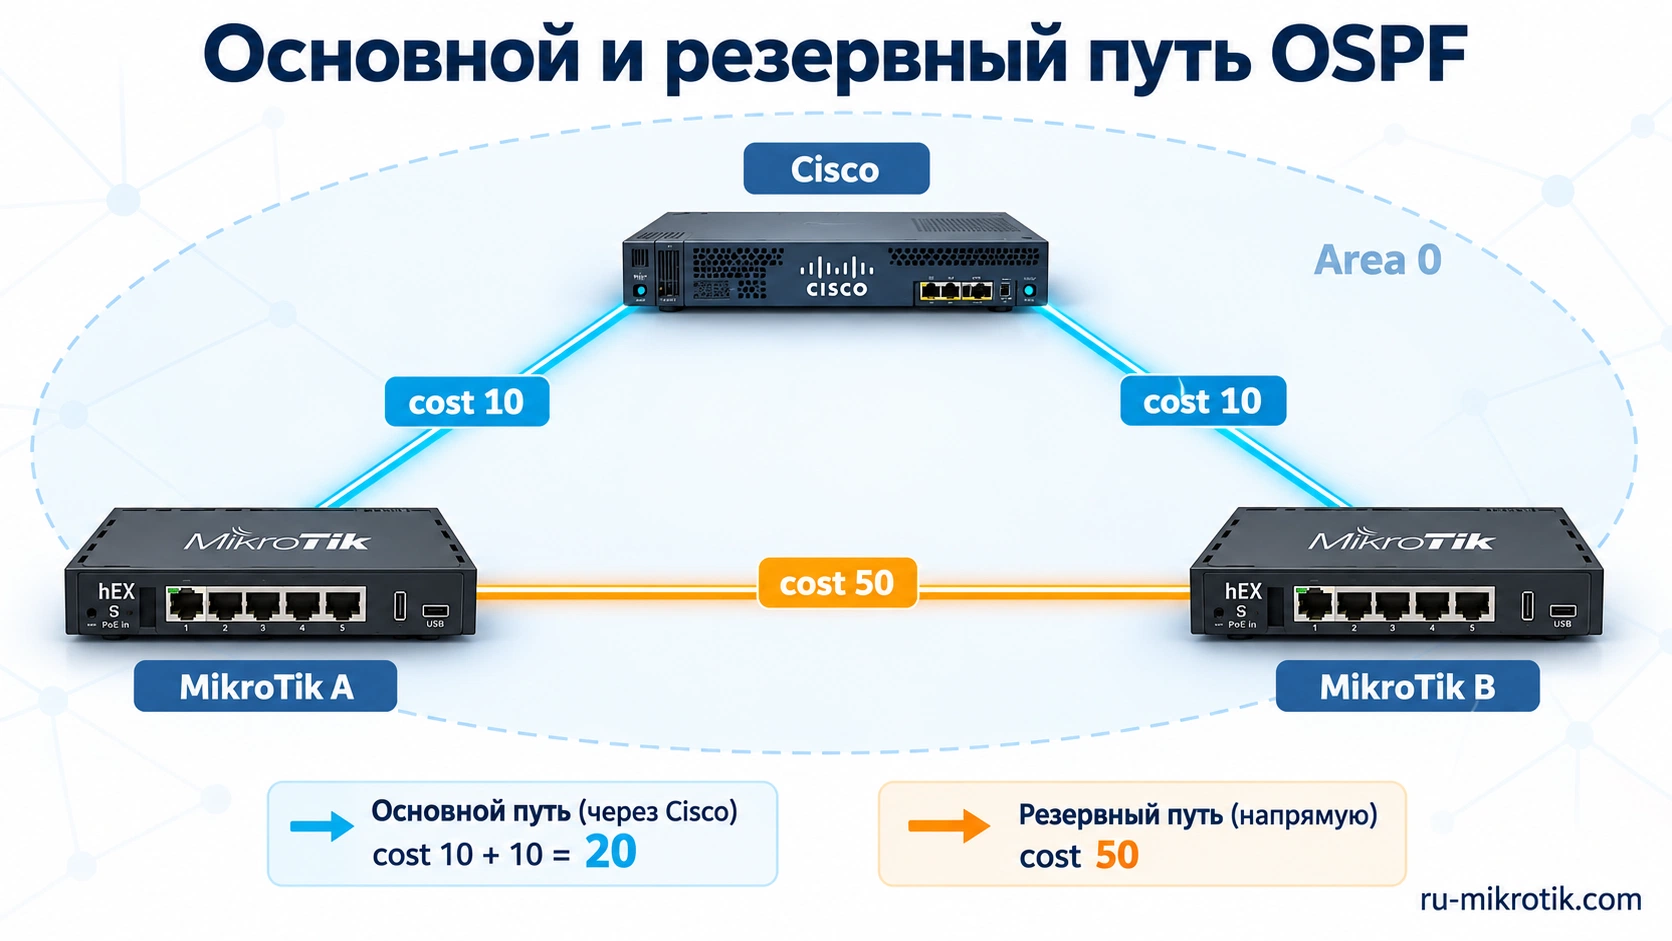
Назовём первый MikroTik узлом A, Cisco — узлом C, второй MikroTik — узлом B. У каждого есть собственная локальная сеть и loopback с постоянным идентификатором. Узлы соединены треугольником. Путь A–C–B считается основным, прямой канал A–B — резервным. Все три соединения входят в backbone area 0.0.0.0. Так можно отдельно проверить непосредственное соседство разных производителей и расчёт маршрута через промежуточный узел.
| Узел | Router ID и loopback | Локальная сеть | Роль интерфейсов |
|---|---|---|---|
| MikroTik A | 10.255.255.1/32 | 10.10.10.0/24, шлюз .1 | ether1 к Cisco, ether2 к B, ether3 в LAN |
| Cisco C | 10.255.255.2/32 | 10.20.20.0/24, шлюз .1 | Gi1 к A, Gi2 к B, Gi3 в LAN |
| MikroTik B | 10.255.255.3/32 | 10.30.30.0/24, шлюз .1 | ether1 к Cisco, ether2 к A, ether3 в LAN |
На Cisco сокращения Gi1, Gi2 и Gi3 обозначают логические имена портов в примере. На физическом Catalyst Edge они могут выглядеть иначе, например GigabitEthernet0/0/0. Фактические имена проверяют командой show ip interface brief. На MikroTik имена ether1–ether3 также сверяют с реальными портами и их назначением. Особенно важно проверить bridge: если IP должен работать на bridge или VLAN-интерфейсе, нельзя бездумно назначить тот же адрес на его физический участник.
| Соединение | Подсеть | Адрес первой стороны | Адрес второй стороны | Стоимость в каждом направлении |
|---|---|---|---|---|
| A–C | 10.255.0.0/30 | A: 10.255.0.1 | C: 10.255.0.2 | 10 |
| C–B | 10.255.0.4/30 | C: 10.255.0.5 | B: 10.255.0.6 | 10 |
| A–B | 10.255.0.8/30 | A: 10.255.0.9 | B: 10.255.0.10 | 50 |
Маска /30 оставляет в каждом соединении два адреса для устройств. В первой подсети это .1 и .2, во второй .5 и .6, в третьей .9 и .10. Адреса .0, .4 и .8 обозначают соответствующие сети. Для транзитных point-to-point соединений возможна адресация /31 при поддержке обеих сторон, однако смешивать /30 и /31 на одном канале нельзя. В этом проекте /30 выбран для наглядной проверки масок и адресов.
Loopback создаёт стабильную логическую точку маршрутизатора. Его адрес /32 не зависит от состояния конкретного кабеля, хотя доступность самого устройства всё равно определяется оставшимися путями. Router ID задаётся явно и совпадает с адресом loopback только по принятому здесь правилу. Технически это 32-битный идентификатор OSPF: он должен быть уникальным, но не обязан автоматически становиться доступным IP-адресом. Доступность loopback обеспечивается его отдельным объявлением в маршрутизации.
Почему стоимость задана вручную?
Стоимость OSPF — административно выбранная характеристика направления, а не измерение текущей загрузки или задержки. В примере два основных участка имеют стоимость 10, резервный — 50. Эти числа позволяют заранее предсказать выбор маршрута независимо от скорости порта и различий автоматического расчёта на платформах. Оба конца каждого канала настроены симметрично, но протокол допускает разные стоимости в противоположных направлениях. Поэтому совпадение пути туда и обратно проверяют отдельно.
На Cisco автоматическая стоимость связана с reference bandwidth и параметрами интерфейса. При типичном значении reference bandwidth 100 Мбит/с быстрые интерфейсы могут получить одинаковую минимальную стоимость, хотя физически это разные скорости. На MikroTik также нельзя угадывать метрику по надписи 1G или 10G на порту: следует посмотреть действующее значение. Для небольшой смешанной сети явные стоимости часто удобнее. Для большой сети выбирают единую политику расчёта и последовательно применяют её ко всем узлам.
Стоимость клиентского интерфейса в проекте равна 1. Поэтому маршрут A к 10.30.30.0/24 через Cisco складывается из 10, 10 и 1. Прямой вариант даёт 50 и 1. Если сравнивать только значения 20 и 50, легко ошибиться при проверке таблицы маршрутов и решить, что устройства рассчитали путь неправильно. Всегда уточняют, считают ли стоимость до маршрутизатора, до его loopback или до сети за отдельным интерфейсом.
Снижение стоимости не увеличивает пропускную способность канала и не резервирует полосу приложению. Если основной путь рассчитан на 300 Мбит/с, а резерв способен передать только 100 Мбит/с, при переключении часть нагрузки придётся ограничить или перенести. OSPF выберет доступный путь, даже когда он перегружен. План резервирования поэтому включает допустимую нагрузку в аварии, приоритеты приложений и проверку фактической передачи данных, а не только наличие альтернативного next hop.
Что проверить до настройки OSPF?
Начните с адресного плана: каждая транзитная сеть должна использоваться на одном соединении, а клиентские сети не должны пересекаться. Для каждой площадки запишите шлюз, маску, диапазон клиентов и будущий источник маршрута. Если одинаковая сеть 10.10.10.0/24 одновременно существует на двух независимых площадках, OSPF не сможет сделать её двумя различными назначениями в одной таблице. Сначала устраняют пересечение адресов или проектируют отдельные контексты маршрутизации.
Затем проверьте транспорт. На прямом Ethernet-соединении важны состояние линка, скорость, ошибки и соответствие портов. Через коммутатор добавляются VLAN, tagged/untagged режим, допустимые VLAN на trunk и доступность нужного L3-интерфейса. Соседи должны видеть друг друга в согласованном сегменте. Рабочий ping до адреса в Интернете здесь ничего не доказывает: он может идти через совершенно другой порт и уже существующий маршрут по умолчанию.
Проверяйте адрес ближайшего соседа с источником именно транзитного интерфейса. Для A–C это пара 10.255.0.1 и 10.255.0.2. Успех подтверждает базовую unicast-связность, но ещё не гарантирует прохождение OSPF. Протокол использует собственные IP-пакеты, а правила firewall могут разрешать ICMP и запрещать маршрутизацию. При наличии промежуточного оборудования отдельно убедитесь, что служебный трафик не блокируется изоляцией портов, ACL или настройкой multicast.
Сохраните исходные конфигурации и возможность управления независимо от проверяемого пути. Для удалённой площадки это особенно важно: изменение IP, bridge или маршрутов может отключить вашу же административную сессию. План отката должен восстанавливать не только настройки OSPF, но и адреса, правила доступа и статические маршруты, которые менялись одновременно. Если для испытания нужен локальный сотрудник, заранее определите, какой кабель он переключает и какие признаки исправного состояния должен увидеть.
Отдельно выпишите политики безопасности. OSPFv2 использует IP protocol 89 — это не TCP-порт 89 и не UDP-порт 89. На RouterOS трафик к самому маршрутизатору проверяется в цепочке input; проходящий клиентский трафик — в forward. На Cisco учитывают интерфейсные ACL, защиту control plane и другие действующие политики. Разрешение делают только для согласованных соседей и интерфейсов. Глобальное отключение firewall ради появления соседства скрывает причину и создаёт лишний доступ.
Наконец, договоритесь о критериях успеха до начала настройки. В нашей схеме каждый узел должен видеть двух соседей, получать две удалённые LAN, выбирать путь с ожидаемой стоимостью и сохранять связь после отключения одного основного участка. Приложение должно выдерживать согласованный перерыв, а управление — оставаться доступным. Если эти критерии записаны заранее, настройка завершается проверяемым результатом, а не фразой «соседи появились, значит всё готово».
Как настроить OSPF на MikroTik RouterOS 7?
В RouterOS 7 настройка строится из трёх связанных объектов. Instance определяет процесс, версию протокола и Router ID. Area связывает интерфейсы с областью. Interface-template выбирает интерфейсы и задаёт параметры, с которыми OSPF будет на них работать. Если создать instance и area, но не подобрать ни одного интерфейса шаблоном, соседство не появится. Обратная ошибка — слишком широкий шаблон, который включает служебные или клиентские порты помимо нужного транзита.
На узле A создадим пустой bridge для loopback, назначим четыре адреса и включим три физических интерфейса вместе с loopback в одну область. Ether1 и ether2 работают как point-to-point, ether3 и lo — пассивно. Последние два интерфейса нужны для объявления собственных сетей, а не для поиска соседей. В изолированном стенде на ether3 находится клиент с адресом 10.10.10.10/24 и шлюзом 10.10.10.1.
/interface bridge
add name=lo protocol-mode=none
/ip address
add address=10.255.255.1/32 interface=lo comment="OSPF loopback A"
add address=10.255.0.1/30 interface=ether1 comment="A to Cisco"
add address=10.255.0.9/30 interface=ether2 comment="A to B backup"
add address=10.10.10.1/24 interface=ether3 comment="LAN A"
/routing ospf instance
add name=ospf-v2 version=2 router-id=10.255.255.1
/routing ospf area
add name=backbone instance=ospf-v2 area-id=0.0.0.0
/routing ospf interface-template
add area=backbone interfaces=ether1 type=ptp cost=10 hello-interval=10s dead-interval=40s
add area=backbone interfaces=ether2 type=ptp cost=50 hello-interval=10s dead-interval=40s
add area=backbone interfaces=ether3 passive=yes cost=1
add area=backbone interfaces=lo passive=yes cost=1
На узле B структура такая же, но адреса и идентификатор другие. Ether1 подключён к Cisco и имеет адрес 10.255.0.6/30, ether2 — к A с адресом 10.255.0.10/30. Локальная сеть B — 10.30.30.0/24. Политика стоимости сохраняется: 10 через Cisco, 50 по прямому каналу между MikroTik. При чтении конфигураций полезно сравнивать назначение каждого соединения, а не совпадение номера последнего октета.
/interface bridge
add name=lo protocol-mode=none
/ip address
add address=10.255.255.3/32 interface=lo comment="OSPF loopback B"
add address=10.255.0.6/30 interface=ether1 comment="B to Cisco"
add address=10.255.0.10/30 interface=ether2 comment="B to A backup"
add address=10.30.30.1/24 interface=ether3 comment="LAN B"
/routing ospf instance
add name=ospf-v2 version=2 router-id=10.255.255.3
/routing ospf area
add name=backbone instance=ospf-v2 area-id=0.0.0.0
/routing ospf interface-template
add area=backbone interfaces=ether1 type=ptp cost=10 hello-interval=10s dead-interval=40s
add area=backbone interfaces=ether2 type=ptp cost=50 hello-interval=10s dead-interval=40s
add area=backbone interfaces=ether3 passive=yes cost=1
add area=backbone interfaces=lo passive=yes cost=1
Явное перечисление интерфейсов здесь удобнее широкого диапазона networks. По конфигурации сразу видно, где должен существовать сосед, а где объявляется только локальная сеть. В другой архитектуре можно выбирать интерфейсы по сетям, однако необходимо понимать правила сопоставления текущей RouterOS. После изменения адреса шаблон может начать или перестать совпадать с интерфейсом. Поэтому сверяют не только текст interface-template, но и фактически созданные записи OSPF interfaces.
Не добавляйте redistribute=connected просто ради объявления двух LAN и loopback. Они уже участвуют в OSPF через свои интерфейсы. Массовое перераспределение connected способно включить посторонние подсети управления, временные тестовые адреса или транспорт провайдера. Внутреннее объявление интерфейсной сети и внешнее перераспределение маршрута — разные механизмы. В минимальной конфигурации лучше оставить только тот, который нужен задаче, чтобы затем не объяснять происхождение лишних префиксов.
Что делает passive и почему это не фильтр доступа?
Пассивный OSPF-интерфейс не устанавливает соседство и не обменивается служебными пакетами протокола, но позволяет объявить связанную с ним сеть. Для клиентского сегмента это ожидаемое поведение: рабочие станции не должны становиться соседями маршрутизатора. При этом passive не блокирует передачу IP-пакетов между LAN и другими сетями. Ограничения доступа пользователей к серверам, управлению и соседним площадкам по-прежнему задаются правилами firewall и ACL.
В базовой схеме на каждом узле два активных транзитных интерфейса и два пассивных объявления. Если случайно сделать пассивным ether1 на A, ping до Cisco может продолжать работать, но соседство по этому каналу не возникнет. Это хороший пример того, почему ICMP и OSPF проверяются раздельно. Обратная ошибка — активный OSPF в пользовательской LAN — иногда остаётся незаметной, пока к сети не подключат дополнительный маршрутизатор с неожиданной конфигурацией.
Для lo не нужно подключать физические порты к bridge. Пустой bridge в проекте выполняет только логическую роль, а protocol-mode=none исключает ненужное участие STP для этого объекта. Если в существующей конфигурации уже есть loopback, создавать второй только ради примера не требуется. Важно сохранить уникальный адрес и понятную привязку к процессу. Имя lo — соглашение администратора, а не обязательное слово для работы OSPF.
Как настроить Cisco IOS XE для соседства с MikroTik?
На Cisco процесс OSPF получает локальный номер 10 и явный Router ID. Этот номер не обязан совпадать с каким-либо числом на MikroTik. Параметр area, напротив, должен соответствовать соседу: в нашем примере это область 0. Чтобы случайно не начать обмен Hello в пользовательской сети, сначала делаем все интерфейсы пассивными и затем разрешаем активную работу только на двух транзитных портах. Адреса интерфейсов и маски берутся из общей таблицы, без самостоятельных изменений на каждой стороне.
configure terminal
router ospf 10
 router-id 10.255.255.2
 passive-interface default
 no passive-interface GigabitEthernet1
 no passive-interface GigabitEthernet2
exit
interface Loopback0
 ip address 10.255.255.2 255.255.255.255
 ip ospf 10 area 0
exit
interface GigabitEthernet1
 description TO-MIKROTIK-A
 ip address 10.255.0.2 255.255.255.252
 ip ospf 10 area 0
 ip ospf network point-to-point
 ip ospf cost 10
 ip ospf hello-interval 10
 ip ospf dead-interval 40
 no shutdown
exit
interface GigabitEthernet2
 description TO-MIKROTIK-B
 ip address 10.255.0.5 255.255.255.252
 ip ospf 10 area 0
 ip ospf network point-to-point
 ip ospf cost 10
 ip ospf hello-interval 10
 ip ospf dead-interval 40
 no shutdown
exit
interface GigabitEthernet3
 description LAN-CISCO
 ip address 10.20.20.1 255.255.255.0
 ip ospf 10 area 0
 ip ospf cost 1
 no shutdown
exit
end
Этот блок использует маршрутизируемые интерфейсы. На коммутаторе Catalyst порт может по умолчанию работать как switchport, а IP-адрес назначаться SVI или routed port. Тогда способ включения L3 меняется, и добавлять no switchport без проверки текущей схемы нельзя: можно отключить VLAN и пользователей. Здесь не показана универсальная конфигурация любого Catalyst. Сначала определяют тип интерфейса и доступность маршрутизации на конкретной модели, а уже затем включают его в OSPF.
Назначение OSPF прямо на интерфейсе уменьшает риск неверной wildcard-маски в команде network. Сама команда network тоже допустима, но она выбирает интерфейсы по их адресам и не означает «отправить соседу любую указанную сеть». Если префикс не связан с участвующим интерфейсом, простое добавление строки network не создаёт у маршрутизатора реальную связность. В смешанном стенде полезно использовать один понятный способ включения и проверять результат через сведения об OSPF-интерфейсе.
В минимальном стенде аутентификация ещё не включена, чтобы отделить ошибку транспорта от ошибки ключей. На рабочем соединении защиту нужно согласовать до ввода в эксплуатацию. Не оставляйте этот промежуточный этап как окончательное решение для общего или недоверенного сегмента. После добавления аутентификации оба конца проверяются повторно: наличие работавшего соседства до изменения не доказывает, что оно восстановилось с новым алгоритмом и идентификатором ключа.
Какие параметры должны совпасть на обеих сторонах?
| Параметр | Как применяется | Чего не нужно добиваться |
|---|---|---|
| OSPFv2 и адресное семейство | Оба соседа обмениваются маршрутами IPv4 | Не путать с номером версии RouterOS |
| Area ID и тип области | Совпадают в одном соседстве | Имя backbone может быть локальным |
| Hello/Dead | В стенде 10/40 секунд на обоих концах | Не считать это обязательными значениями для любой сети |
| Тип сети и MTU | Согласованы для данного соединения | Не маскировать несовпадение командой mtu-ignore |
| Аутентификация | Совместимый алгоритм, ключ, идентификатор | Название key chain не обязано совпадать с именем объекта RouterOS |
| Router ID | Уникален у каждого маршрутизатора | Совпадение Router ID является ошибкой |
| Process ID Cisco | Локальная привязка конфигурации | Не обязан совпадать между устройствами |
В таблице перечислены условия согласованной конфигурации, но они не сводятся к полному совпадению всех строк. Например, стоимость интерфейса может намеренно различаться, а Router ID обязан различаться. Названия instance и area на MikroTik нужны для локальных ссылок между объектами. Сравнение конфигураций «строка в строку» между производителями не имеет смысла. Сопоставляют функцию параметра и его значение на конкретном соединении.
Не меняйте Router ID работающего процесса без плана. Реакция на изменение зависит от версии и реализации: современные выпуски IOS XE могут применять его иначе, чем старые инструкции с обязательным перезапуском процесса. Смена идентификатора влияет на представление узла в OSPF и способна вызвать перестроение соседств. Поэтому сначала фиксируют причину изменения, проверяют поведение своей версии и выполняют операцию в согласованное окно, а не используют перезапуск как универсальную диагностику.
Как проверить соседство, LSDB и таблицу маршрутов?
На RouterOS начните с подробного вывода соседей и интерфейсов. Затем посмотрите полученные LSA и OSPF-маршруты. На Cisco используйте show-команды для тех же уровней. Имена колонок и формат вывода различаются между выпусками, поэтому не нужно ожидать буквального совпадения каждой строки с чужим скриншотом. Нас интересуют идентификаторы соседей, состояние, область, фактические таймеры, тип сети, префикс назначения, следующий узел и стоимость.
# MikroTik RouterOS 7
/routing ospf neighbor print detail
/routing ospf interface print detail
/routing ospf lsa print detail
/ip route print detail where ospf
/ping 10.255.0.2 src-address=10.255.0.1 count=5

! Cisco IOS XE
show ip ospf neighbor detail
show ip ospf interface brief
show ip ospf interface GigabitEthernet1
show ip ospf database
show ip route ospf
show ip route 10.30.30.0
ping 10.10.10.1 source 10.20.20.1
В полностью собранном треугольнике каждый маршрутизатор имеет двух соседей. Это шесть локальных записей соседства на трёх устройствах, соответствующих трём двусторонним соединениям, а не шесть физических каналов. На A ожидаются Router ID Cisco и B; на Cisco — A и B; на B — Cisco и A. Если на одном устройстве виден только один сосед, сначала определите отсутствующее соединение, а затем переходите к его интерфейсам и параметрам.
У каждого узла собственная LAN является connected-маршрутом, поэтому не нужно искать её среди маршрутов, полученных по OSPF. На A через протокол должны появиться удалённые 10.20.20.0/24 и 10.30.30.0/24. На Cisco — сети A и B. На B — сети A и Cisco. Loopback других узлов тоже должны стать достижимыми после расчёта маршрутов. Эта простая матрица помогает отличить нормальное отсутствие собственной сети в OSPF-выводе от реальной потери объявления.
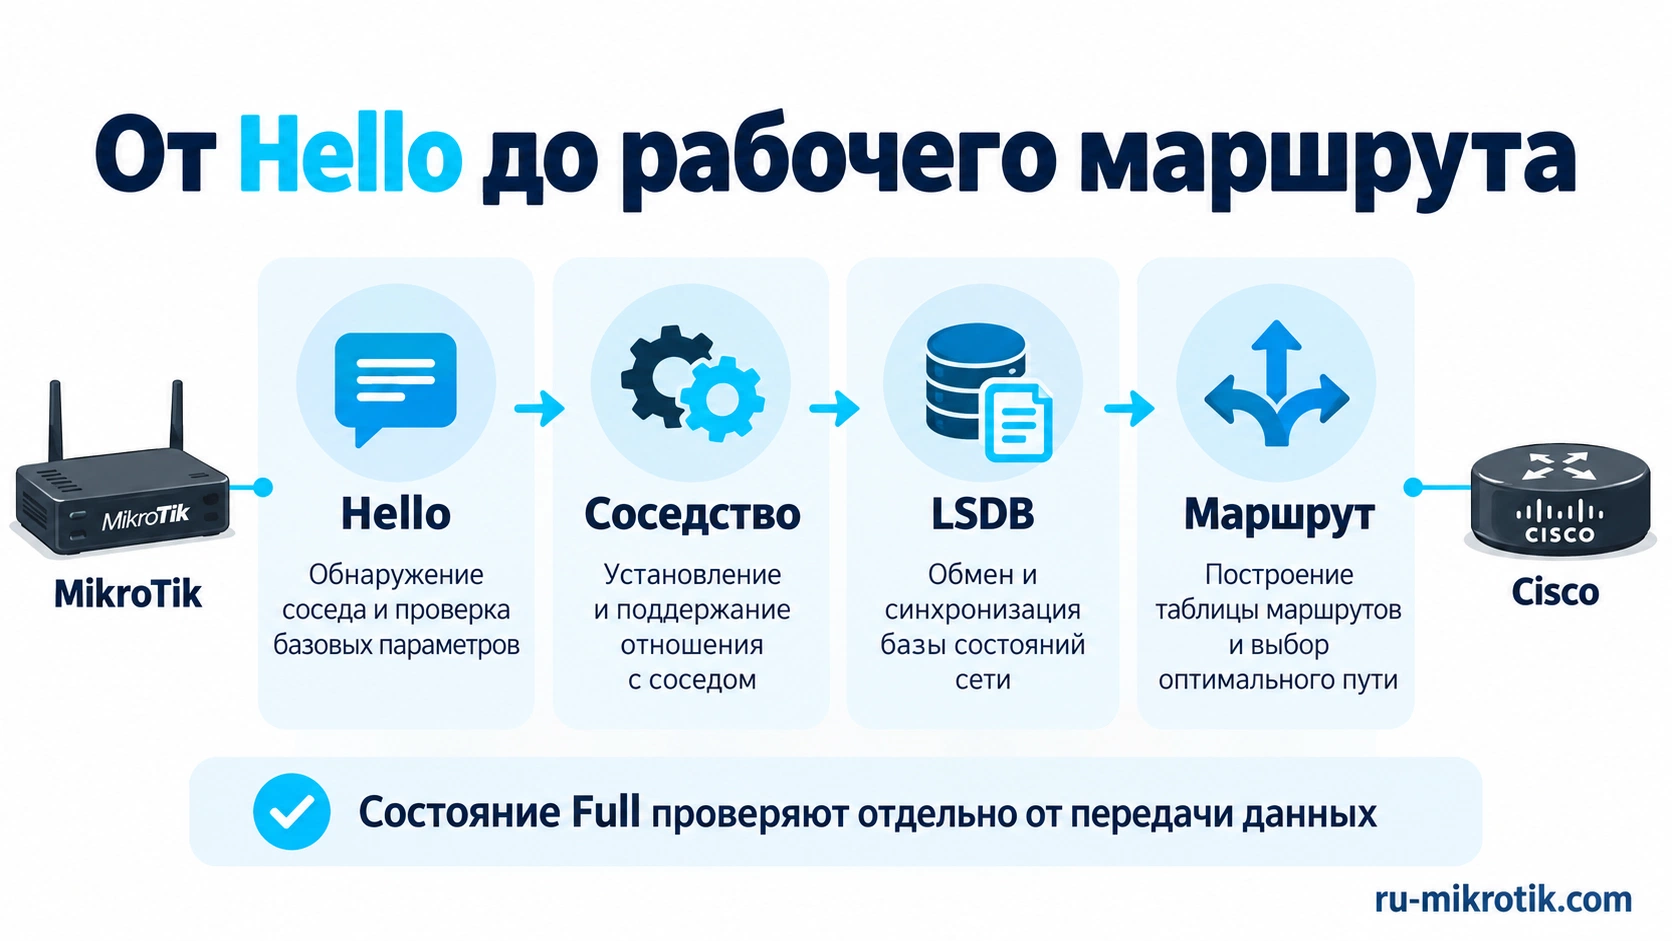
LSDB — база объявлений состояния каналов. Она описывает топологию и префиксы, из которых маршрутизатор рассчитывает пути. RIB хранит маршруты и результаты выбора, а FIB используется для пересылки. Эти уровни связаны, но не тождественны. Наличие LSA не означает, что соответствующий маршрут обязательно стал лучшим: могут вмешаться более специфичный префикс, другой источник маршрута, политика фильтрации или иной контекст таблицы.
После проверки маршрутов выполните тесты с двух конечных клиентов, например 10.10.10.10 и 10.30.30.10. Если с маршрутизатора всё доступно, а с клиента нет, проверьте его маску и шлюз, разрешения firewall хоста и обратную маршрутизацию. Ping с RouterOS может автоматически выбрать источник, отличный от клиентской сети, поэтому успешный тест до loopback не заменяет теста пользовательского потока. Для приёмки важен тот источник, с которым реально работает приложение.
Сохраняйте не только результат ping, но и состояние маршрута в момент проверки. При наличии прежней статики связь может работать вообще без использования OSPF. Запишите, какой протокол выбран, какой next hop установлен и соответствует ли стоимость расчёту. Лишь после этого можно утверждать, что работает именно новая схема. Это особенно полезно при миграции, когда динамические и статические маршруты некоторое время существуют одновременно.
Как OSPF выбирает основной и резервный маршрут?
Внутри нашей единственной области основной путь выбирается по сумме стоимостей исходящих интерфейсов до назначения. Для сети B маршрутизатор A сравнивает путь через Cisco и прямое соединение с B. Первый вариант имеет стоимость 21, второй — 51. Пока оба основных участка доступны и нет других влияющих политик, маршрут к 10.30.30.0/24 должен идти через 10.255.0.2. После отказа A–C он может перейти на 10.255.0.10 со стоимостью 51.
Чтобы проверить расчёт, разложите маршрут на шаги. На A стоимость выхода к Cisco равна 10. У Cisco выход к B стоит ещё 10. На B выход в его LAN имеет стоимость 1. Сумма — 21. На обратном пути от B к LAN A получаются те же 10 + 10 + 1, поскольку стоимости симметричны. Если изменить только стоимость интерфейса A–C на A, обратное направление не обязано измениться. Эта особенность объясняет многие случаи неожиданной асимметрии.
| Проверяемый путь | Расчёт | Ожидаемая стоимость | Следующий узел на A |
|---|---|---|---|
| A к LAN Cisco | 10 + 1 | 11 | 10.255.0.2 |
| A к LAN B через Cisco | 10 + 10 + 1 | 21 | 10.255.0.2 |
| A к LAN B напрямую | 50 + 1 | 51 | 10.255.0.10 |
| A к LAN Cisco через B после отказа A–C | 50 + 10 + 1 | 61 | 10.255.0.10 |
В таблице предполагается, что оставшиеся интерфейсы и LAN работают, все сети объявлены одинаковым внутренним способом, а других маршрутов к этим префиксам нет. Если интерфейс LAN Cisco выключен, ожидать сохранения его сети по обходному пути нельзя: назначение само исчезло. Резервирование транспорта между маршрутизаторами не равно резервированию конечной подсети, сервера или его шлюза. При испытании нужно точно знать, какой объект отказал и какой результат вообще возможен.
Важен и масштаб префикса. Маршрут 10.30.30.0/24 более специфичен, чем 10.30.0.0/16. Для пакета к 10.30.30.10 сначала имеет значение наиболее длинное подходящее совпадение. Нельзя сказать, что суммарный маршрут с меньшей стоимостью всегда «победит» отдельную подсеть. Сравнение стоимости выполняется внутри соответствующей логики выбора, а не отменяет принцип longest prefix match. Поэтому при неожиданном пути смотрят все подходящие маршруты, включая /32 и статические исключения.
Чем отличаются cost, distance и priority?
Cost участвует в расчёте пути OSPF. Distance или административное расстояние помогает устройству выбирать между источниками маршрутов к одному префиксу. Priority используется при выборах DR и BDR в сетях, где они предусмотрены. Это три разных механизма. Изменение priority не делает пользовательский маршрут короче, а снижение distance не увеличивает физическую скорость канала. Вопрос «как повысить приоритет маршрута MikroTik OSPF» сначала нужно перевести на конкретную задачу: выбрать выход, источник объявления или роль в сегменте.
На Cisco типичное административное расстояние OSPF равно 110, а обычной статики — 1. Эти значения можно изменять, поэтому на существующем устройстве смотрят действующую конфигурацию. Во время миграции статический маршрут к тому же префиксу способен оставаться выбранным, хотя OSPF успешно выучил альтернативу. В RouterOS также проверяют distance и активность конкретного маршрута. Не следует лечить такое состояние изменением стоимости OSPF: причина находится в сравнении разных источников.
Маршруты OSPF тоже имеют разные типы: внутриобластные, межобластные и внешние. Простой принцип «самое маленькое число cost выигрывает всё» здесь недостаточен. Сначала учитываются правила предпочтения типов и назначения, затем соответствующие метрики и дополнительные условия. Для нашего стенда все клиентские сети внутренние и находятся в одной области, поэтому расчёт остаётся прозрачным. При добавлении перераспределения обязательно записывайте тип маршрута вместе с его числовым значением.
Как правильно объявлять default route и внешние сети?
Маршрут по умолчанию нужен, когда одна или несколько точек сети предоставляют выход к назначениям, для которых нет более точного маршрута. В OSPF его не следует добавлять автоматически только потому, что на устройстве есть подключение к провайдеру. Сначала определяют, какой узел отвечает за выход, при каких условиях он считается исправным и что должны делать остальные площадки при потере этой услуги. Объявление 0.0.0.0/0 — обещание принять такой трафик, а не проверка работоспособности Интернета.
На Cisco применяется механизм default-information originate, на RouterOS — параметр originate-default соответствующего instance. Условное объявление при наличии маршрута и принудительное объявление при любых обстоятельствах имеют разные последствия. Наличие локального default route ещё не доказывает доступность удалённого сервиса: статический маршрут может оставаться активным при аварии выше по сети. Если требуется отзыв default при потере реального выхода, отдельно проектируют проверку здоровья и её связь с источником маршрута.
Представьте филиал, который получает 0.0.0.0/0 от головного офиса. Канал филиал–офис исправен, соседство Full, но связь офиса с провайдером оборвана после ближайшего шлюза. OSPF между филиалом и офисом не обязан заметить эту неисправность. Внутренняя топология не изменилась. Если офис продолжает объявлять default, пакеты будут приходить к нему и теряться дальше. Именно поэтому испытание резервного Интернета нельзя заменить отключением одного внутреннего Ethernet-порта.
Перераспределение подключённых, статических или BGP-маршрутов расширяет область ответственности OSPF. Вместе с нужной серверной сетью можно случайно объявить маршрут к служебному сегменту или огромный список внешних префиксов. Перед включением составляют разрешённый набор, назначают владельца каждого префикса, выбирают тип метрики и предусматривают защиту от повторного возврата маршрута в исходный протокол. Для маленькой смешанной сети безопаснее ограниченное явное объявление, чем политика «разрешить всё, потом убрать лишнее».
Что выбрать: внешнюю метрику E1 или E2?
Для внешних маршрутов E1 учитывает внешнюю стоимость вместе с внутренним путём до точки выхода. У E2 сначала сравнивается внешняя метрика; внутренняя стоимость используется в соответствующих дополнительных условиях, включая сравнение равных внешних значений. Разница становится заметной, когда одну сеть объявляют два пограничных узла. Поэтому вопрос выбора E1 или E2 — это вопрос о желаемой политике выхода, а не о том, какой вариант «современнее».
Возьмём самостоятельный расчёт, не связанный с адресами треугольника. До выхода X внутренняя стоимость равна 100, его внешняя метрика — 1. До выхода Y внутренняя стоимость 5, внешняя — 20. Для сравнимых E1-маршрутов получаются 101 и 25: предпочтителен Y. Для сравнимых E2 с различающимися внешними метриками сначала сравниваются 1 и 20: предпочтителен X. Если ошибочно сравнить только сумму в обоих случаях, можно получить неверное ожидание и бесконечно менять стоимость внутренних каналов.
Не смешивайте этот пример со сравнением E1 и E2 между собой: у протокола есть отдельное предпочтение типов. Перед настройкой двух выходов полезно составить таблицу из трёх параметров для каждого назначения: тип маршрута, внешняя метрика и стоимость достижения объявляющего узла. Затем проверить желаемый выбор с нескольких площадок. Одинаковая конфигурация на двух пограничных маршрутизаторах не означает одинаковое расстояние до них для всех остальных устройств.
Области и фильтры: где действительно можно ограничить маршруты?
Для трёх маршрутизаторов одна area 0 обычно позволяет сохранить понятную топологию и диагностику. Разделение на несколько областей имеет смысл при конкретной потребности в иерархии, суммаризации и ограничении распространения топологических изменений. Создание новой area для каждого VLAN без такой цели увеличивает число правил и усложняет поиск ошибок. Размер сети оценивают по числу узлов, LSA, изменениям связей и возможностям оборудования, а не только по количеству офисов.
Внутри области маршрутизаторы должны иметь согласованное представление о её топологии. Нельзя обращаться с OSPF как с набором независимых BGP-соседей и произвольно скрывать от каждого произвольные внутренние объявления. В RouterOS входной фильтр может влиять на принятие рассчитанного маршрута в таблицу, не превращаясь в инструмент удаления соответствующего LSA из общей базы. Поэтому ситуация «в LSDB запись есть, а маршрут отфильтрован» может быть ожидаемой и не означает, что сосед продолжает нарушать фильтр.
Выходная фильтрация RouterOS для OSPF связана с внешними маршрутами и перераспределением. Она не должна восприниматься как универсальный out-фильтр всех внутриобластных сетей. Если требуется ограничить то, что объявляется на границе, сначала определяют механизм происхождения префикса: интерфейсная сеть, межобластное представление или внешний маршрут. От этого зависит место политики. Копирование цепочки фильтров из BGP с заменой имени протокола не создаёт эквивалентного поведения.
На границах областей используются суммаризация и предусмотренные протоколом правила распространения. Например, несколько сетей 10.10.10.0/24, 10.10.20.0/24 и 10.10.30.0/24 математически помещаются в 10.10.0.0/16. Но такой агрегат охватывает гораздо больше адресов, чем три исходные подсети. Перед объявлением нужно убедиться, что организация контролирует весь диапазон и понимает поведение для отсутствующих сетей. Иначе пакеты к «пустым» адресам будут привлечены суммарным маршрутом без реального назначения.
Суммаризация не означает соединение сетей на канальном уровне. Три /24 остаются тремя отдельными сегментами с собственными шлюзами и политиками. Меняется представление маршрутов за границей, а не широковещательный домен клиентов. Это позволяет уменьшить число объявлений, но одновременно скрывает часть деталей. Если внутри диапазона есть отдельный сервис с другим владельцем пути, заранее определяют, как более специфичный маршрут будет взаимодействовать с агрегатом в норме и при аварии.
Когда нужны stub и NSSA?
Stub и NSSA меняют допустимые виды объявлений в области и способ доставки сведений о внешних назначениях. Они полезны в продуманной иерархии, но требуют согласования всех участников и понимания роли пограничных узлов. Нельзя включить stub на одном конце соединения и ожидать, что обычный сосед автоматически подстроится. Ошибка типа области способна остановить соседство ещё до обсуждения полезных маршрутов. В начальном треугольнике эти режимы намеренно не используются.
Если филиал должен знать только свои внутренние сети и один выход по умолчанию, сначала формулируют именно это требование. Затем выбирают подходящий тип области и проверяют, где появится default, какие внешние объявления пройдут и кто будет их преобразовывать. Термины «меньше маршрутов» и «безопаснее» не равнозначны: сокращение таблицы не ограничивает доступ пользователей. Политика передачи пакетов всё равно требует отдельных ACL или firewall, привязанных к допустимым приложениям и направлениям.
Можно ли использовать оба пути одновременно?
Если к одному назначению существуют сравнимые маршруты равной стоимости, OSPF может предоставить несколько next hop для ECMP. Число устанавливаемых путей и способ распределения зависят от платформы и настроек. В нашей базовой схеме стоимости различаются специально: путь через Cisco основной, прямой A–B резервный. Чтобы исследовать ECMP, нужно отдельное испытание с согласованными равными метриками, а не случайное совпадение автоматически рассчитанных значений.
ECMP обычно распределяет потоки с использованием хеша, поэтому один TCP-сеанс не обязан получить сумму скоростей двух каналов. Два пути по 1 Гбит/с могут обслуживать несколько потоков с общей нагрузкой выше одного канала, но обещать одному копированию файла 2 Гбит/с нельзя. Кроме того, распределение может быть неравномерным: несколько крупных потоков способны попасть на один путь, пока другой остаётся относительно свободным. Проверка требует нескольких источников, назначений и сеансов.
Асимметрия становится проблемой там, где путь пересекает stateful firewall или разные узлы NAT. Исходящий сеанс может создаться на одном устройстве, а ответ прийти через другое, которое не имеет нужного состояния. Сам OSPF при этом работает правильно. Поэтому при выборе ECMP проверяют всю цепочку обработки сеанса, включая политики маршрутизации, connection tracking и преобразование адресов. Исправлением может быть изменение архитектуры или симметрии путей, а не отключение проверки состояния для всей сети.
На MikroTik отдельно учитывают действующие правила FastTrack и policy routing, если они присутствуют в проекте. Оптимизация пересылки и выбор таблицы могут менять то, какие правила применяются к потоку. Не нужно отключать FastTrack во всех конфигурациях только потому, что используется OSPF. Сначала проверяют конкретный симптом, маршрут и правила обработки. Для нашей обычной маршрутизации в main без сложной политики достаточно подтвердить фактический путь клиентского трафика и соответствие его ожидаемой схеме.
Даже при одном выбранном пути резерв нельзя считать полностью бездействующим объектом. Соседство по нему должно сохраняться, ошибки интерфейса и потери — отслеживаться, а пропускная способность — периодически проверяться. Иначе в момент аварии основной линии выяснится, что резерв давно не проходит MTU-тест, подключён через неисправный модуль или ограничен оператором. OSPF помогает быстро выбрать доступный маршрут, но эксплуатационная проверка доступности этого маршрута остаётся обязанностью владельца сети.
Почему MikroTik и Cisco не становятся соседями OSPF?
Самый быстрый способ сузить поиск — определить, до какого этапа дошли устройства. Отсутствие соседа, состояние Init и застревание в Exchange имеют разные типичные причины. Перезапуск процесса до сбора сведений стирает полезную историю и иногда временно скрывает неисправность. Сначала снимите вывод соседей, параметры интерфейсов, счётчики и последние сообщения журнала. После этого проверьте одну гипотезу и повторите наблюдение, сохраняя время изменения.
При полном отсутствии соседства начните с того, существует ли OSPF на нужном интерфейсе. В RouterOS шаблон мог не совпасть, объект мог быть отключён, а интерфейс — оказаться пассивным. На Cisco порт может не входить в процесс, оставаться shutdown или работать в другой VRF. До сравнения ключей и LSA убедитесь, что оба устройства действительно пытаются устанавливать соседство в одном и том же сегменте. Не ориентируйтесь только на наличие area в конфигурации.
| Наблюдаемое состояние | Что уже произошло | Что проверить прежде всего |
|---|---|---|
| Соседа нет / Down | Обмен Hello не подтверждён | Интерфейс, VLAN, адреса, passive, IP protocol 89, area, аутентификацию |
| Init | Hello получен, двусторонность ещё не подтверждена | Обратный служебный трафик и одностороннюю фильтрацию |
| 2-Way | Соседи видят друг друга | Тип сети и роли DR/BDR; между DROther это может быть нормой |
| ExStart / Exchange | Начат обмен описаниями базы | MTU, Router ID, потери, согласованность типа сети |
| Loading | Запрашиваются недостающие LSA | Повторные запросы, потери, перегрузку и состояние базы |
| Full | Базы соседей синхронизированы | Далее — наличие префикса, лучший маршрут и пересылку данных |
В Init маршрутизатор уже слышит соседа, но не видит подтверждения собственного Router ID в его Hello. Это указывает на проблему двустороннего общения, однако не называет её причину автоматически. Сравните получение пакетов с обеих сторон: однонаправленная ACL, ошибка VLAN, ограничение multicast или повреждённый транспорт могут давать похожий результат. Если диагностика доступна только на одном устройстве, обязательно получите симметричное наблюдение со второго, иначе половина картины останется предположением.
Дублирование Router ID нужно исключать не только у непосредственно соединённых узлов. Идентификатор должен оставаться уникальным в OSPF-домене. При копировании шаблона для нового филиала легко изменить адреса интерфейсов и забыть router-id. Такой узел может вызвать странные обновления и нестабильность, которая выглядит как проблема другого производителя. В реестре сети Router ID стоит хранить отдельным полем, а перед подключением нового устройства проверять его по существующим соседям и базе.
Почему 2-Way иногда нормально и при чём здесь DR?
На broadcast-сегменте OSPF выбирает DR и BDR, чтобы упорядочить обмен базой между несколькими маршрутизаторами. Маршрутизаторы с ролью DROther не обязаны формировать Full друг с другом и могут оставаться в 2-Way. Поэтому универсальная инструкция «любое состояние кроме Full — ошибка» неверна. Сначала нужно знать тип сети и роли участников. На нашем point-to-point соединении двух соседей ожидается Full без выборов DR и BDR.
Приоритет влияет именно на выбор роли в сегменте, а не на пользовательский маршрут. В RouterOS значение по умолчанию для такого приоритета — 128, на Cisco типично 1. Если оставить всё как есть в broadcast-сети, результат может отличаться от ожидания администратора, привыкшего к одинаковым настройкам. Приоритет 0 исключает участие в выборах. При равных подходящих приоритетах учитывается Router ID, но изменение параметров не следует считать гарантией немедленного переизбрания уже работающего сегмента.
DR не является автоматически основным шлюзом клиентской сети и не обязан пересылать каждый пользовательский пакет между двумя другими маршрутизаторами. Его роль относится к работе OSPF на общем сегменте. Путь данных выбирается по таблице маршрутизации и топологии. Смешение этих ролей приводит к бессмысленным изменениям priority вместо исправления cost или адресного плана. В документации проекта отдельно обозначайте роль в OSPF и роль шлюза, если они случайно выполняются одним устройством.
Для отдельного канала с двумя участниками point-to-point обычно упрощает диагностику: нет выборов DR/BDR и связанной с ними интерпретации 2-Way. Но тип сети нужно согласовать на обоих концах. Не меняйте его на одной стороне только потому, что соседство не появляется. Сначала проверьте, действительно ли сегмент содержит двух маршрутизаторов и не используется ли операторская сеть с другими ограничениями. Топология и модель транспорта определяют подходящий режим, а не удобство одной команды.
Почему соседство застревает в ExStart или Exchange?
Одна из частых причин — несовпадение IP MTU. Небольшие Hello проходят, устройства обнаруживают друг друга, но обмен описаниями базы останавливается из-за различий параметров интерфейсов. Это хорошо объясняет ситуацию, когда обычный короткий ping работает, а OSPF не достигает Full. Однако MTU не единственная возможная причина: нужно также исключить дублирование Router ID, потери, нестабильность соединения и несогласованные свойства сети.
Проверяйте MTU на том логическом интерфейсе, где работает OSPF. В схеме с VLAN и туннелем физический Ethernet-порт, VLAN-интерфейс и туннель могут иметь разные ограничения. Само наличие гигабитного линка не говорит о допустимом размере IP-пакета. Если трафик проходит через дополнительную инкапсуляцию, нужен запас под её заголовки или уменьшенный внутренний MTU. Правильное значение выбирают для всего пути, а не для одной красивой цифры в настройках порта.
Размер в ping нужно понимать в терминах конкретной команды. Для IPv4 без опций к ICMP payload добавляются 20 байт IP-заголовка и 8 байт ICMP-заголовка. Поэтому payload 1472 байта соответствует IP-пакету 1500 байт, если утилита считает именно полезную нагрузку ICMP. На разных устройствах параметр size может отображаться и трактоваться иначе. Перед сравнением результатов проверьте смысл размера, включите запрет фрагментации и запишите источник вместе с назначением.
Тест выполняют в обе стороны и по каждому пути. Прямой канал A–B может иметь другое ограничение, чем путь через Cisco. Если большой пакет проходит в основном режиме, но теряется после переключения, это уже проблема работоспособности резерва, даже когда OSPF остаётся Full. При проверке полезно записать максимальный проходящий размер, наличие DF, тип транспорта и результат для малого пакета. Такая запись гораздо информативнее одного сообщения «ping есть».
Команда mtu-ignore может убрать проверку соответствующего параметра при установлении соседства, но не увеличивает допустимый размер пользовательских пакетов. После её применения можно получить Full и оставить неисправную передачу данных. Поэтому сначала согласуют реальные ограничения и выясняют, почему значения различаются. Исключение допустимо только как осознанное решение для конкретного поведения платформ, с отдельными тестами трафика. Использовать mtu-ignore в качестве первого действия при любой проблеме OSPF не стоит.
При подозрении на потери сравните счётчики ошибок, drops и загрузку процессора в момент обмена базой. Нестабильная линия способна пропускать редкие Hello, но терять часть последовательности обновлений. На перегруженном маршрутизаторе служебные пакеты также могут задерживаться. В таком случае уменьшение таймеров лишь сократит запас устойчивости. Сначала устраняют транспортную неисправность или перегрузку, а затем подбирают время обнаружения отказа под требования приложений.
Как защитить OSPF между Cisco и MikroTik?
Защита начинается с границы участия: OSPF включён только на предусмотренных транзитах, клиентские интерфейсы пассивны, доступ к управлению ограничен, а служебные пакеты принимаются по согласованной политике. Если подключить посторонний маршрутизатор к разрешённому сегменту без аутентификации, он может попытаться влиять на обмен маршрутами. Правильный Router ID или совпадающая area не являются секретом и не заменяют проверку подлинности соседа.
RouterOS поддерживает несколько методов аутентификации OSPF, включая HMAC-SHA. В IOS XE для OSPFv2 предусмотрена криптографическая аутентификация через key chain. Для совместимости выбирают алгоритм, который есть в конкретных версиях обеих сторон, и проверяют поведение на стенде. Нельзя определять поддержку только по тому, что обе платформы умеют «OSPF с паролем»: простой текст, MD5 и HMAC-SHA — разные режимы, которые не станут совместимыми от одинаковой строки ключа.
Ниже показана структура настройки HMAC-SHA-256 для одного соединения A–C. Строка REPLACE_WITH_PRIVATE_RANDOM_KEY — обязательный заменяемый маркер, а не рабочий общий пароль. Один и тот же закрытый ключ задаётся на обоих концах с идентификатором 1. Имена key chain и объектов остаются локальными. Пример применяется после проверки базовой связности и поддержки алгоритма; при расхождении возможностей сначала выбирают совместимую защищённую схему для конкретных выпусков ПО.
# MikroTik A: только шаблон ether1 к Cisco
/routing ospf interface-template
set [find where interfaces=ether1] auth=sha256 auth-id=1 auth-key="REPLACE_WITH_PRIVATE_RANDOM_KEY"

! Cisco C: только интерфейс к MikroTik A
configure terminal
key chain OSPF-AUTH
 key 1
  key-string REPLACE_WITH_PRIVATE_RANDOM_KEY
  cryptographic-algorithm hmac-sha-256
 exit
exit
interface GigabitEthernet1
 ip ospf authentication key-chain OSPF-AUTH
exit
end
В рабочей конфигурации фильтр find на MikroTik должен выбирать именно один ожидаемый шаблон. Если интерфейсы объединены в списки или существует несколько пересекающихся interface-template, сначала посмотрите их идентификаторы и фактическое сопоставление. Массовое применение изменения ко всем найденным объектам может затронуть лишние соседства. На Cisco аналогично проверьте, не используется ли тот же key chain другими интерфейсами: изменение общего ключа способно повлиять сразу на несколько соединений.
Ротация ключей — отдельная операция с планом. Учитываются допустимые идентификаторы, сроки приёма и отправки, поддержка перекрытия ключей и синхронизация часов там, где используются lifetimes. Если одна сторона начала отправлять новый ключ раньше, чем другая готова его принять, соседство прервётся. Хранить секреты в общедоступной статье, заявке с широким доступом или открытом экспорте нельзя. В служебные отчёты обычно достаточно включать идентификатор и алгоритм без самой секретной строки.
Аутентификация защищает служебный обмен от неподходящих участников, но не обеспечивает конфиденциальность пользовательских данных. Кроме того, она не исправляет ошибочно разрешённое объявление собственной сети или опасное перераспределение. Поэтому проверка безопасности включает сразу несколько вопросов: кто может стать соседом, какие префиксы он имеет право объявлять, какие пакеты пользователей разрешены между площадками и кто может менять конфигурацию. Ответ на один из них не покрывает остальные.
Какие правила доступа нужны для OSPF?
OSPFv2 использует multicast-адреса 224.0.0.5 и 224.0.0.6 в предусмотренных протоколом сценариях, а также может применять unicast. Политика должна соответствовать типу сети и конкретной реализации. Открыть «порт 89» в TCP-правиле недостаточно, потому что речь идёт об IP protocol 89. На MikroTik важно проверить порядок правил: разрешение, добавленное после общего drop в input, не начнёт работать только из-за правильного текста.
Не публикуем универсальное разрешающее правило для всех интерфейсов: у разных сетей отличаются доверенные сегменты, существующие address-list и порядок обработки. Практическое требование конкретно: служебный обмен должен быть разрешён между назначенными соседями на назначенных транзитах, а ненужные интерфейсы не должны участвовать. На Cisco дополнительно проверяют control-plane policing, если оно настроено. Лимиты, полезные против перегрузки, могут мешать обмену при слишком жёстких значениях или неверной классификации.
Как быстро OSPF переключается на резерв и нужен ли BFD?
Время восстановления складывается из нескольких этапов: обнаружения отказа, распространения изменения, расчёта маршрутов, обновления пересылки и реакции приложения. Уменьшение одного таймера не делает все остальные этапы мгновенными. Если физический порт сразу сообщает о потере линка, отказ может обнаружиться раньше истечения Dead Interval. Если порт остаётся поднятым, а пакеты перестали проходить дальше, маршрутизатору нужен другой признак недоступности. Поэтому обещание одной фиксированной секунды для любой аварии технически некорректно.
В нашем стенде Hello отправляется каждые 10 секунд, Dead Interval равен 40 секундам. Эти значения задают поведение соседства при отсутствии Hello, но не означают, что каждый отказ обязательно даст ровно 40 секунд простоя. Момент последнего принятого пакета, состояние физического интерфейса и обработка события меняют наблюдаемое время. Для оценки записывают момент воздействия, момент потери соседа, изменение маршрута и восстановление прикладного ответа. Тогда видно, на каком этапе возникла задержка.
BFD предназначен для более быстрого обнаружения недоступности пути между соседними системами. Он может сообщить о неисправности протоколу маршрутизации раньше обычного Dead Interval, если обе стороны настроены совместимо и сессия действительно работает. В RouterOS недостаточно просто указать use-bfd в одном шаблоне: требуется разрешённая и согласованная конфигурация BFD. На Cisco также проверяют поддержку функции, параметры интерфейса и связку с OSPF для выбранного режима и версии.
Условный расчёт помогает понять порядок величин. Если согласованный интервал получения равен 300 мс и множитель обнаружения равен 3, оценка времени отсутствия нужных пакетов составляет 900 мс. Это расчёт для заданных параметров, а не обещание полного восстановления приложения за 0,9 секунды. Реальная сессия согласует параметры обеих сторон, обработка зависит от платформы, а после обнаружения остаются расчёт маршрута и обновление пути. Эти величины измеряют, а не складывают с рекламной точностью.
Слишком агрессивные интервалы способны сделать сеть менее устойчивой. Если CPU загружен, транспорт даёт краткие потери или служебный трафик ограничен политикой, исправный канал может ошибочно считаться отказавшим. Тогда начинаются повторные перестроения, которые создают дополнительную нагрузку и ухудшают ситуацию. Выбор таймеров должен учитывать качество связи и возможности оборудования. Сначала добиваются устойчивого обмена на обычных значениях, затем сокращают интервалы и проверяют их под реальной нагрузкой.
Почему BFD и Full не проверяют работу сайта или сервера?
Соседство OSPF проверяет взаимодействие маршрутизаторов, BFD — доступность определённого пути между системами. Ни один из этих механизмов сам по себе не подтверждает, что удалённая база данных принимает запросы, DNS возвращает правильный ответ или приложение обслуживает пользователей. Сервер может быть выключен при полностью исправной маршрутизации. Поэтому мониторинг должен содержать несколько независимых уровней: состояние соединения, маршруты, доступность хоста и прикладную проверку конкретной услуги.
Допустим, в LAN B работает сервер 10.30.30.10, а маршрутизатор B имеет адрес 10.30.30.1. Доступность .1 показывает, что путь до шлюза существует. Доступность .10 по ICMP подтверждает ещё один участок и ответ хоста, но не состояние веб-сервиса. Для приложения нужна проверка его порта и полезного ответа. Если сервис должен открываться по имени, дополнительно проверяется DNS. Объединять все эти результаты в один зелёный индикатор «OSPF работает» неудобно для поиска причины аварии.
Для резервного Интернета аналогично различают ближайшего провайдерского соседа, внешний контрольный адрес и конкретный сервис. Один внешний адрес может не отвечать по собственной политике или быть недоступен из-за локального маршрута. Проект проверки здоровья поэтому предусматривает несколько признаков и защищается от ложного переключения. В этой статье мы проверяем внутренние пути A–C–B и A–B; автоматизация выбора провайдера требует отдельной логики, чтобы не смешивать независимые механизмы.
Как испытать резервный путь: программа из восьми проверок
Испытания проводят по одному воздействию за раз. До каждого теста возвращают исходную топологию, убеждаются в стабильности соседств и сохраняют выбранные маршруты. Иначе второй отказ будет проверяться уже на изменённой сети, а результат окажется трудно объяснить. Для удалённого управления заранее выбирают независимый канал или локальную консоль. Отключение того самого интерфейса, через который проводится испытание, без способа возврата превращает проверку резерва в аварийный выезд.
| Тест | Воздействие | Ожидаемая проверка |
|---|---|---|
| 1. Исходное состояние | Все три соединения доступны | По два соседа на узел, A → LAN B через Cisco, стоимость 21 |
| 2. Отказ A–C | Разрыв только этого соединения | A → LAN B напрямую, стоимость 51; Cisco доступен через B |
| 3. Отказ C–B | После восстановления первого теста | A → LAN B через прямой канал, Cisco → B через A |
| 4. Отказ резерва A–B | Основной путь исправен | Трафик A–B остаётся через Cisco; резервное соседство исчезает |
| 5. Восстановление | Возврат отключённого участка | Стабильное Full и возврат ожидаемых метрик без циклических переключений |
| 6. Порт Up, трафик не проходит | Контролируемая неисправность в отдельном стенде | Отдельное измерение обнаружения по служебному обмену |
| 7. MTU и нагрузка | Малые и крупные пакеты, несколько потоков | Резерв передаёт нужный размер и согласованный объём трафика |
| 8. Приложения | Работа клиентов до, во время и после переключения | Замер перерыва, сохранения сеанса и полезного ответа сервиса |
Для второго теста на A заранее запишите next hop к сети B, затем разорвите A–C. После обнаружения отказа A должен выбрать прямой канал к B. Cisco не исчезает из сети целиком: при исправных A–B и B–C он остаётся доступным обходным путём. Если при таком воздействии теряется весь Cisco, возможно, отказ затронул питание устройства или общий транспорт, а не одно соединение. Это уже другой сценарий, который нужно обозначить отдельно.
Третий тест симметричен по форме, но его всё равно выполняют. Настройки двух сторон могут различаться, а обратные маршруты и ACL — обрабатываться иначе. Успешный отказ A–C не доказывает успешный отказ C–B. При тестировании каждой линии фиксируйте результаты с обеих клиентских сетей и с узла Cisco. Так выявляются ошибки, которые остаются незаметными при постоянном использовании только одной точки наблюдения.
Четвёртая проверка нужна для состояния, которое пользователи могут вообще не заметить. Если резерв A–B отключён, основной путь продолжает работать, но сеть уже потеряла защиту от следующей аварии. Мониторинг должен сообщить об этом, хотя приложения доступны. Иначе эксплуатация узнает о неисправности резерва только после отказа основного участка. Такая проверка оценивает не скорость переключения, а способность обнаруживать скрытое снижение отказоустойчивости.
Возврат канала — полноценная часть испытания. Соседство проходит свои стадии, база синхронизируется, предпочтительный маршрут снова становится доступным. Наблюдайте не только первое восстановление, но и последующие минуты: повторные изменения могут указывать на нестабильную линию, неверные таймеры или перегрузку. Если канал периодически поднимается и падает, автоматическое возвращение на него способно причинять больше неудобств, чем продолжение работы на стабильном резерве.
Сценарий с поднятым портом и отсутствием передачи принципиально отличается от выдёргивания кабеля. Такое бывает при неисправности промежуточного оборудования или логического транспорта. На отдельном стенде проверяют, как долго сохраняется соседство без реального двустороннего обмена. Не имитируйте это случайным глобальным drop на рабочем устройстве: можно одновременно нарушить управление и другие сервисы. Воздействие должно затрагивать только выделенное тестовое соединение и иметь заранее подготовленный возврат.
Во время нагрузочного теста следите за потерями, задержкой, очередями и CPU, а не только за числом переданных мегабит. Резерв может выдерживать обычный ping и проваливаться при резервном копировании. Например, если после отказа на канал 100 Мбит/с попадает 150 Мбит/с устойчивой нагрузки, арифметически не хватает 50 Мбит/с ещё до учёта служебных расходов. Настройка стоимости OSPF не устраняет этот дефицит. Нужны ограничение некритичных задач, приоритеты или более производительный резерв.
Для приложений записывайте разные показатели: число потерянных ICMP-ответов, время повторного подключения клиента, сохранение TCP-сеанса и полезный ответ сервера. Нельзя автоматически переводить один пропущенный ping в одну секунду простоя, если интервал измерения другой. При тесте раз в секунду часть коротких перерывов останется незамеченной, а один потерянный пакет может отражать не смену маршрута, а обычную потерю. Метод измерения должен соответствовать точности итогового вывода.
Как оформить результаты без ложной точности?
Для каждого воздействия заведите строку журнала с временем, исходным состоянием, ожидаемым маршрутом и фактическим результатом. Отдельно сохраняйте версию ПО, параметры таймеров и нагрузку. Число «переключение 0,7 секунды» без этих условий почти бесполезно для следующего инженера. Оно может относиться к физическому обрыву, тогда как реальная авария будет происходить при поднятом порте. Условия испытаний важны не меньше самого измеренного интервала.
Проведите несколько повторов и укажите число наблюдений. Если из пяти испытаний четыре дали небольшой перерыв, а одно — заметно больший, среднее значение скроет нестабильность. Для внутренней приёмки полезны минимум диапазон, худшее наблюдение и описание выброса. Не называйте такой небольшой набор статистической гарантией. Он показывает поведение конкретной конфигурации в выбранных условиях и помогает решить, нужны ли дополнительные проверки перед вводом.
Не включайте в отчёт вымышленные «эталонные результаты». Для приведённого проекта заранее рассчитаны метрики и ожидаемые направления, но фактические секунды, потери и загрузку должен дать реальный стенд. Разница между расчётом и измерением позволяет честно оценить готовность. В статье можно предсказать, какой маршрут станет допустимым после отказа, но нельзя вывести скорость реакции конкретного устройства только из названия процессора или стоимости интерфейса.
Что мониторить после запуска?
Первый набор показателей относится к соседству: наличие ожидаемых Router ID, состояние, время последнего перехода и частота изменений. Если сосед несколько раз в день теряется на секунды, это уже повод исследовать линию, даже когда пользователи не создают заявки. Постоянное пересоздание соседства меняет нагрузку на control plane и может повлиять на остальные маршруты. Одного периодического снимка Full недостаточно, чтобы подтвердить стабильность за сутки.
Второй набор — маршруты и соответствие проекту. Контролируйте наличие ключевых префиксов, next hop, тип и стоимость, а также неожиданное появление default route или внешних сетей. Изменение количества маршрутов само по себе не всегда авария: новые филиалы добавляются планово. Но резкий рост внешних объявлений после изменения redistribution требует внимания. Для нескольких десятков важных направлений полезно хранить ожидаемый источник и сравнивать его с текущим состоянием.
Третий набор описывает транспорт: ошибки и drops интерфейсов, загрузку, задержку, потери, состояние оптики и питания там, где эти данные доступны. OSPF может лишь реагировать на неисправный канал, не объясняя его физическую причину. Если журнал показывает потерю соседа одновременно с ростом ошибок порта, начинать стоит с транспорта. Если интерфейсы чистые, но CPU достигает предела при обновлении базы, нужно исследовать ресурсы и масштаб служебной обработки.
Четвёртый набор связан с приложениями и резервом. Проверяйте доступность услуг из каждой площадки, а не только из центральной системы мониторинга. Регулярно подтверждайте, что резервный путь существует и способен передать согласованную нагрузку. Частота таких испытаний определяется допустимым риском и режимом работы организации. После изменения ПО, оператора, MTU, правил доступа или топологии повторная проверка обязательна по смыслу: прежний результат относился к другой конфигурации.
Уведомления должны помогать действовать. Сообщение «сосед 10.255.255.2 потерян на A, трафик идёт через B, резерв активен» полезнее общего «OSPF error». В нём есть объект, направление и влияние на сервис. Разделяйте полную потерю связности и потерю резервирования, задавайте владельца реакции и сохраняйте хронологию. Тогда динамическая маршрутизация становится управляемой частью инфраструктуры, а не процессом, о котором вспоминают только при отказе.
Как перейти со статических маршрутов на OSPF без потери управления?
Миграцию начинают с инвентаризации действующих путей. Для каждого важного префикса запишите текущий next hop, источник маршрута, distance, наличие policy routing и источник обратного маршрута на удалённой стороне. Отдельно выделите управление маршрутизаторами, DNS, серверы авторизации и сервисы, от которых зависит удалённая работа. Если доступ к устройству держится на единственном статическом маршруте, этот маршрут нельзя удалять вместе с остальными без независимого способа восстановления.
Затем создают OSPF с ограниченным набором объявлений, сохраняя прежнюю передачу данных. На этом этапе важно увидеть соседей и полученные префиксы, но ещё не обязательно сделать динамический путь выбранным для всего трафика. Сравните маски и происхождение маршрутов, проверьте LSDB и отсутствие неожиданных внешних объявлений. Одна ошибочная /16 вместо /24 способна изменить гораздо больше направлений, чем кажется по числу строк конфигурации. Масштаб изменения оценивают по покрываемым адресам.
Первый перевод лучше выполнять на небольшом заранее выбранном направлении, не связанном с управлением. Обе стороны должны знать обратный путь, а правила доступа — разрешать контрольный поток. После изменения убедитесь, что выбран именно OSPF-маршрут, затем проверьте клиентов, MTU и отказ основного участка. Если всё работает только благодаря оставшейся статике, пилот ещё не подтвердил динамическую схему. В журнале фиксируют старый маршрут, новое состояние и способ немедленного возврата.
Следующие префиксы переводят группами с понятной границей: одна площадка, один набор серверов или один согласованный сегмент. Одновременная смена маршрутизации, firewall, NAT и адресации резко увеличивает количество возможных причин неисправности. По возможности эти изменения разделяют, чтобы результат можно было объяснить. Если разделить нельзя, заранее составляют взаимосвязанную последовательность и проверку после каждого шага. Откат должен возвращать согласованное состояние обеих сторон, а не отдельную строку на одном узле.
Плавающие статические маршруты могут оставаться частью резервной политики, но их административное расстояние и условия активности нужно выбирать осознанно. Более высокая distance помогает уступить предпочтение динамическому маршруту к тому же префиксу, однако сама по себе не проверяет, ведёт ли запасной next hop к работающему сервису. Если статический резерв указывает на путь, который возвращает пакет обратно, получится петля. Наличие «ещё одной строки» не равно отказоустойчивости.
Что учесть при переносе OSPF с RouterOS 6 на RouterOS 7?
Переносить нужно намерение конфигурации: какие интерфейсы участвуют, какие сети объявляются, какие стоимости и фильтры действуют. Старый набор команд не является готовым сценарием для новой версии. В RouterOS 7 отдельно проверяют instance, area и interface-template, а также синтаксис маршрутизирующих фильтров. После обновления недостаточно увидеть знакомое имя backbone: нужно подтвердить фактическое включение интерфейсов и получение нужных префиксов на соседнем Cisco.
| Что переносится | Что проверить в RouterOS 7 | Контрольный результат |
|---|---|---|
| Идентификатор и процесс | Явный Router ID, version=2, таблица/VRF | Новый узел не дублирует чужой Router ID |
| Участие интерфейсов | Interface-template и фактические OSPF interfaces | Соседи только на согласованных транзитах |
| Объявление LAN | Пассивные шаблоны и точные маски | Удалённый узел получает ожидаемый внутренний маршрут |
| Предпочтение пути | Cost каждого направления | Основной и резервный next hop соответствуют проекту |
| Фильтры и redistribution | Новый синтаксис и место применения | Нет лишних внешних сетей и потери нужных маршрутов |
| Защита | Алгоритм, ключевой ID, правила input | Соседство и доступ управления сохраняются |
Сравнивайте до и после не количество строк, а получившуюся маршрутную картину. Более короткая конфигурация может объявлять больше сетей из-за широкого шаблона, а более длинная — намеренно ограничивать участие каждого интерфейса. Сохраните вывод соседей, маршрутов и параметров до обновления, чтобы затем сопоставить Router ID, area, стоимость и типы префиксов. Так легче заметить изменение поведения по умолчанию, которое не бросается в глаза при чтении экспорта.
Обновление обоих производителей одновременно усложняет локализацию ошибки. Если сроки позволяют, меняйте одну сторону, проверяйте совместимость с неизменённым соседом и только потом переходите ко второй. Подготовьте совместимый откат с учётом формата конфигурации и требований конкретного оборудования. Сохранённый файл полезен только тогда, когда понятно, каким способом его восстановить и какие данные потребуются для доступа. Проверка процедуры восстановления относится к подготовке миграции, а не к действиям после потери связи.
Какие MikroTik и Cisco подойдут для совместной сети OSPF?
Поддержка OSPF — только начальный критерий. Для выбора нужны число площадок и префиксов, характер изменений топологии, скорость интерфейсов, объём межсетевого трафика, обработка firewall и NAT, защищённые туннели, питание и требования к резерву. Маленькая таблица маршрутов с тяжёлым шифрованием может требовать больше ресурсов, чем большой набор префиксов с простым транзитом. Поэтому сравнение устройств по одной строке «динамическая маршрутизация» не отвечает на вопрос о пригодности.
Для компактного узла можно рассматривать MikroTik RB5009UG+S+IN, но итоговый выбор зависит от полного набора функций и нагрузки. Наличие высокоскоростного интерфейса не означает такую же скорость при любом сочетании фильтров, туннелей и очередей. Если маршрутизатор должен одновременно быть шлюзом нескольких площадок, проверяйте именно этот профиль. В техническом задании полезнее перечислить потоки и условия отказа, чем указать абстрактный запас «в два раза мощнее».
Для более крупного узла в подбор можно включить MikroTik CCR2116-12G-4S+. У него 16-ядерный процессор, 16 ГБ оперативной памяти, 13 гигабитных Ethernet-портов, включая отдельный порт управления, и четыре SFP+ 10 Гбит/с. Эти характеристики описывают платформу, но не заменяют проверку конкретной конфигурации. Объём маршрутов, частота изменений и обработка пользовательского трафика нагружают разные части системы, поэтому итоговую пригодность оценивают вместе с эксплуатационными требованиями.
На стороне Cisco начните с нужного класса маршрутизаторов Cisco и уточните поддерживаемый режим IOS XE, лицензии и интерфейсы. Сравнение автономной маршрутизации со схемой, управляемой контроллером SD-WAN, требует дополнительных условий. Если в организации уже действует единый стандарт ПО, мониторинга и сопровождения, совместимость с ним может быть важнее отдельной аппаратной характеристики. Закупка должна включать не только устройство, но и понятный способ эксплуатации.
В линейке Cisco Catalyst 8000 Edge Platforms можно рассмотреть C8200-1N-4T и C8300-1N1S-6T как кандидатов для дальнейшего подбора. Само присутствие модели в списке не делает её готовой спецификацией для любой сети. Сверяются точный PID, версия, режим работы, функциональные лицензии, нужные модули и требования к пропускной способности с включёнными сервисами.
Если маршрутизацию выполняет коммутатор доступа или распределения, отдельно изучают соответствующую конфигурацию Cisco Catalyst 9300. Наличие Ethernet-портов и SVI не доказывает одинаковый набор L3-функций у всех исполнений и лицензий. Требуются проверка конкретной модели, доступных возможностей OSPF и ограничений выбранного программного уровня. В статье рассматривается обмен маршрутами, поэтому выбор лицензирования и архитектуры коммутатора должен опираться на полную спецификацию проекта.
Перед заказом отправьте схему и требования на сайт официального поставщика Cisco: число узлов, каналы, интерфейсы, ожидаемые маршруты, функции безопасности и поведение при отказе. Это позволяет обсуждать совместимость конкретной поставки, а не только название серии. Цены, комплектация и наличие проверяются на момент запроса. Для проекта важны также сроки получения модулей, резервного питания и совместимых кабелей, без которых выбранная платформа не решит задачу.
Что написать в заявке на подбор оборудования?
Опишите трафик по направлениям: между филиалами, к центральным серверам, в Интернет и к системам резервного копирования. Укажите нормальный объём и аварийный режим, когда часть каналов недоступна. Если в обычный день центральный узел обслуживает 200 Мбит/с, а ночное копирование добавляет ещё 600 Мбит/с, одного среднего значения недостаточно. Нужны периоды одновременности и требования к приоритетам. Тогда можно оценить и основной режим, и поведение после переключения.
Укажите количество соседей OSPF, ожидаемые внутренние и внешние префиксы, необходимость областей, BFD, аутентификации и VRF. Эти параметры помогают проверить функции ПО и масштаб control plane. Отдельно перечислите firewall, NAT, туннели и мониторинг: они не выводятся автоматически из числа маршрутов. Для испытания желательно подготовить набор типовых пакетов и потоков. Короткое техническое задание с измеримыми требованиями полезнее общего пожелания «чтобы быстро и с запасом».
Зафиксируйте физические условия. Для медных соединений важны скорость и длина линии, для оптики — тип волокна, расстояние, разъёмы и оптический бюджет. Проверяйте совместимость модуля с конкретным портом и программной версией, а не только совпадение SFP или SFP+ на корпусе. Линк на неподходящей оптике может давать ошибки и нестабильность, которые затем ошибочно приписывают OSPF между разными производителями. Протокол не исправляет оптический бюджет.
Продумайте питание и запасные части. Два маршрутизатора, подключённые к одному незащищённому источнику, остаются зависимыми от его отказа. Наличие второго блока питания помогает только при корректном подключении и учёте общих точек. В небольшой сети иногда больший эффект даёт исправный резервный канал и доступная консоль, чем переход на более дорогую модель без изменения инфраструктуры. Требование к отказоустойчивости должно описывать допустимые отказы, а не количество устройств в стойке.
Наконец, включите в поставку программу приёмки: ожидаемые соседства, маршруты, стоимость, параметры MTU и набор аварийных испытаний. Это связывает покупку с результатом, который можно проверить. Устройство может соответствовать спецификации по портам и памяти, но требовать другой лицензии, настройки или версии для выбранной функции. Проверка до ввода в эксплуатацию уменьшает риск обнаружить такое несоответствие в день переключения рабочей сети.
Соседство Full, но сеть недоступна: разбор трёх ситуаций
Ситуация 1. Сосед есть, а удалённая LAN не появилась
На A виден Cisco со своим Router ID, соседство Full, но сети 10.20.20.0/24 среди полученных маршрутов нет. Не меняйте Hello и аутентификацию: соседство уже доказало, что этот этап работает. Проверьте саму сеть на Cisco: адрес, маску, состояние интерфейса и участие в OSPF. Пассивный режим допустим и желателен, однако интерфейс всё равно должен быть включён в процесс. Если LAN вообще не существует в действующей конфигурации, протокол не создаст её самостоятельно.
Следующий вопрос — есть ли соответствующее объявление в базе. Если его нет, исследуют источник и способ объявления. Если оно есть, переходят к расчёту и установке маршрута на A: таблица, тип префикса, фильтр и другие источники того же назначения. Такой порядок разделяет две разные неисправности. Попытка исправить их одним добавлением redistribution connected может создать внешнее объявление поверх пропущенного интерфейсного и запутать дальнейшую диагностику.
После исправления проверяйте не только появление строки, но и её тип. Для нашей схемы сеть должна быть внутренней сетью area 0, а не случайно перераспределённым внешним маршрутом. Внешний вариант способен обеспечить связность, но изменить предпочтение пути и взаимодействие с другими выходами. Совпадение результата ping ещё не доказывает соответствие проекту. В приёмке записывают именно нужный механизм происхождения маршрута.
Ситуация 2. Шлюз отвечает, сервер за ним — нет
С клиента A доступен 10.30.30.1, но не 10.30.30.10. Уже понятно, что путь до интерфейса B существует. Теперь проверьте сервер: адрес, маску, выбранный шлюз, локальную фильтрацию и физическое подключение. Если его шлюзом является другое устройство, ответ может уходить в отдельную сеть без маршрута к A. OSPF между A, B и Cisco при этом может быть полностью исправен. Необоснованная замена метрик проблему сервера не решит.
Проверьте тот же сервер с B, используя понятный источник. Затем сравните прохождение с клиента и с маршрутизатора. Если B видит сервер, а клиент A нет, исследуйте правила межсетевого доступа и обратный путь к 10.10.10.0/24. Если не видит даже B, начните с локального сегмента. Такая развилка позволяет не тратить время на базу OSPF, когда неисправность находится за последним маршрутизатором и не связана с динамическим обменом.
Не включайте NAT между всеми внутренними сетями только ради появления ответа. Преобразование адресов может скрыть отсутствие обратного маршрута и изменить смысл журналов, политик доступа и приложений. NAT нужен там, где он предусмотрен архитектурой. Для обычной маршрутизируемой внутренней сети предпочтительно исправить обратную связность и разрешения, сохранив реальные адреса клиентов. Если трансляция обязательна из-за пересекающихся диапазонов, это отдельный проект с другими проверками.
Ситуация 3. Трафик идёт по резерву при исправном основном канале
Сначала подтвердите, что оба основных соседства действительно Full и не перезапускаются. Затем сравните стоимость интерфейсов в обоих направлениях и тип полученного маршрута. Если сеть B неожиданно объявлена как внешняя на одном из узлов, арифметика внутреннего маршрута 21 может к ней не применяться. Также ищите более специфичный статический маршрут, policy routing и другой routing table. Наблюдение одного traceroute без этой проверки не объясняет источник выбора.
Если маршрут в таблице правильный, но поток идёт иначе, исследуйте обработку пакета до обычного поиска маршрута: маркировку, правила выбора таблицы, политику источника и существующее состояние соединения. Часть потоков может продолжать использовать установленное состояние после изменения конфигурации. Проверку повторяют новым контрольным сеансом с известными адресами. Не очищайте все соединения рабочей сети без необходимости: сначала ограничьте диагностику конкретным потоком и оцените влияние действия.
При сравнении направлений помните, что traceroute показывает ответы промежуточных узлов, которые сами могут возвращаться по другому пути или фильтроваться. Отсутствующий промежуточный ответ не всегда означает разрыв пересылки. Сопоставляйте маршрут на устройствах, счётчики и конечную доступность. Для уверенного вывода нужны согласованные наблюдения, особенно если в сети есть несколько таблиц или stateful-устройства. Один инструмент редко раскрывает всю цепочку выбора и передачи. Для помощи в подборе, настройке и запуске оборудования обратитесь к инженерам на официальный сайт Cisco в России и СНГ.
Частые вопросы о MikroTik, Cisco и OSPF
Нужен ли одинаковый производитель на обоих концах?
Нет. OSPF использует стандартизованные механизмы обмена, поэтому совместная сеть может состоять из устройств разных производителей. Проверять нужно конкретные реализации: версию протокола, тип сети, область, аутентификацию, MTU и особенности выбранного ПО. Название бренда не является параметром соседства. Важнее не «Cisco против MikroTik», а согласованная конфигурация определённых интерфейсов и понятные условия работы.
При этом совместимость базового OSPF не означает одинаковую поддержку всех расширений. Перед применением BFD, специальных режимов аутентификации или дополнительных функций проверяют обе стороны. Для закупки полезно сформулировать минимальный обязательный набор и отдельно желательные возможности. Тогда отсутствие одной необязательной функции не будет ошибочно восприниматься как полная несовместимость платформ.
Должны ли совпадать номер процесса Cisco и instance MikroTik?
Нет. Process ID Cisco и имя instance RouterOS служат локальной организации конфигурации. На одном устройстве процесс может называться 10, на другом — ospf-v2. Обмен определяется протокольными параметрами соседства, включая область, а не совпадением локальных названий. Area ID при этом должен соответствовать на одном соединении, а Router ID, наоборот, должен быть уникальным.
Какой порт открыть для OSPF?
Для OSPFv2 речь идёт об IP protocol 89, а не о TCP- или UDP-порте. Поэтому правило с destination port 89 не решает задачу. Дополнительно учитываются тип сети, multicast или unicast и направление обработки пакета. На RouterOS соседский служебный трафик адресован самому устройству и проверяется отдельно от пересылки пользовательских пакетов через forward.
Будет ли OSPF работать через VLAN?
Да, если на соответствующем VLAN-интерфейсе есть корректная L3-связность и разрешён служебный обмен. Соседи должны находиться в согласованном сегменте и использовать правильные адреса. Ошибки tagged/untagged режима или списка разрешённых VLAN могут полностью остановить обмен. Перед OSPF проверяют именно транзитный VLAN, а не соседнюю сеть управления, которая случайно проходит по тому же кабелю.
Отдельный VLAN не делает соединение автоматически point-to-point: в нём может находиться больше двух маршрутизаторов. Тип сети выбирают по реальной топологии. Если VLAN предназначен только для пары A–C, это удобно отразить и в схеме, и в настройке. Если это общий сегмент нескольких узлов, нужно понимать выборы DR/BDR и ожидаемые состояния соседства.
Можно ли передавать OSPF через VPN?
Можно при подходящем типе туннеля и корректной связности для выбранного режима OSPF. Не любой сервис с названием VPN одинаково переносит multicast и формирует интерфейсную модель. Сначала проверяют возможности транспорта, затем адреса, MTU и параметры соседства. Если туннель остаётся формально активным при потере полезной передачи, отдельно оценивают способ обнаружения такой неисправности.
Накладные заголовки уменьшают доступный внутренний размер пакета, если нижележащая сеть не предоставляет дополнительный запас. Поэтому MTU-тест обязателен и в основном, и в резервном варианте. Full через туннель не подтверждает, что крупный пользовательский пакет проходит без проблем. Шифрование и маршрутизация также могут создавать разную нагрузку на процессор: скорость прямого Ethernet не является оценкой скорости защищённого канала.
Подойдёт ли этот конфиг для IPv6?
Нет, блоки статьи предназначены для IPv4 OSPFv2. Для IPv6 в RouterOS используется OSPFv3 с отдельными настройками адресного семейства и интерфейсов. На Cisco способ конфигурации тоже зависит от поддерживаемой модели OSPFv3 и версии. Нельзя заменить в одном месте цифру 2 на 3 и считать весь проект готовым: необходимо проверить IPv6-адресацию, соседство, правила доступа и маршруты.
Две адресные семьи проверяются независимо. Успешный IPv4-тест не подтверждает IPv6-доступность сервера, а рабочее IPv6-соседство не объявляет автоматически IPv4-сети из приведённой схемы. Если приложение выбирает адрес из DNS, оно может использовать другую семью, чем тестовый ping. В приёмке фиксируют, какой именно адрес и протокол проверялись, чтобы не сравнивать несопоставимые результаты.
Почему маршрут есть, но не в той таблице?
OSPF работает в определённом контексте маршрутизации. Если интерфейс Cisco находится в VRF, а сосед или проверка на MikroTik относятся к другому контексту, одного сходства адресов недостаточно. Сверьте привязку процесса, интерфейса и таблицы. Наличие маршрута в отдельной VRF не делает его автоматически доступным для main или для клиентов другой таблицы. Межтабличный обмен требует отдельной политики.
Для диагностики используйте команды с тем контекстом, в котором действительно находится поток. Иначе можно увидеть правильный маршрут в одной таблице и ошибочно решить, что устройство не умеет им пользоваться. Базовый стенд статьи работает без VRF именно для исключения этой дополнительной переменной. Подключать VRF следует после подтверждения обычного соседства и понимания границ изоляции.
Можно ли закрыть доступ к подсети фильтром OSPF?
Отсутствие отдельного маршрута не является полноценной политикой безопасности. Пакет может пойти по суммарному маршруту или default, а путь может измениться после добавления нового объявления. Доступ ограничивают firewall или ACL в соответствии с нужными источниками, назначениями и сервисами. Маршрутные фильтры применяют для управления маршрутной политикой, не подменяя ими явное разграничение пользовательского трафика.
Нужно ли объявлять loopback, если Router ID уже задан?
Да, если вы хотите обращаться к loopback как к сетевому адресу через OSPF. Задание Router ID не создаёт автоматически маршрут до такого адреса. В нашем проекте loopback включён пассивным интерфейсом и объявляется отдельно. После этого его можно использовать как устойчивую логическую точку для согласованных задач управления или мониторинга, учитывая правила доступа и наличие оставшегося физического пути.
Почему все маршруты доступны, а Интернет в филиале не работает?
Внутренние сети и внешний выход — разные назначения. Проверьте наличие default route в нужной таблице, фактическую исправность выхода, обратную связь и NAT там, где он требуется. Если DNS не работает, доступ по IP и по имени будет различаться. OSPF не создаёт сам по себе ни разрешение на внешний трафик, ни трансляцию адресов, ни работающий DNS-сервер.
Можно ли проверить MikroTik и Cisco в Cisco Packet Tracer?
Packet Tracer удобен для изучения поддерживаемых им функций Cisco и построения учебных сетей, но не запускает полноценную RouterOS как соседнее устройство. Для реальной проверки смешанной пары нужен стенд с соответствующими системами: физические устройства либо подходящая виртуальная среда с легально полученными образами и лицензиями. Проверка только схемы Cisco не является испытанием совместимости с MikroTik.
Виртуальный стенд полезен для логики адресов, областей, маршрутов и многих отказов, но не воспроизводит все свойства физических портов и аппаратной пересылки. Итоговые испытания MTU, оптики, производительности и питания выполняют на целевой инфраструктуре. Разделяйте выводы: корректность конфигурационной идеи можно проверить отдельно, а допустимую нагрузку конкретного устройства — только в условиях, соответствующих эксплуатации.
Нужен ли BFD в каждой небольшой сети?
Не обязательно. Сначала определите допустимый перерыв приложений и измерьте поведение обычного обнаружения отказов. Если физическое состояние надёжно отражает аварии, а требования умеренные, дополнительная сложность может не окупиться. Если нужно быстро замечать потерю передачи при поднятом интерфейсе, BFD стоит рассмотреть. Решение принимается по сценарию и результатам тестов, а не по принципу «самые маленькие таймеры всегда лучше».
Нужно ли повторять тесты после обновления ПО?
Да. Измениться могут синтаксис, значения по умолчанию, поддержка функций и взаимодействие с другими настройками. Минимальная повторная проверка включает соседей, ключевые префиксы, стоимость, защиту и контролируемый отказ основного пути. Если обновление затронуло обработку трафика, дополнительно проверяют приложения и нагрузку. Сохранённый результат относится к определённой версии и не переносится автоматически на следующую.
Чек-лист готовности смешанной сети MikroTik–Cisco
Перед завершением работ проверьте проект по четырём уровням. На уровне схемы должны быть уникальные подсети и Router ID, обозначенные основные и резервные соединения, реальные точки отказа и понятные владельцы оборудования. На уровне протокола — согласованные области, типы сети, MTU, таймеры и аутентификация. На уровне маршрутов — только нужные префиксы с ожидаемыми типами, стоимостью и следующим узлом. На уровне сервиса — работа клиентов при нормальном режиме, отказе и восстановлении.
В эксплуатационную папку положите адресный план, актуальные конфигурации без открытых секретов, версии ПО, список ключевых маршрутов и журнал испытаний. Добавьте контакты ответственных и процедуру отката. Если резерв зависит от оператора, укажите идентификатор услуги и фактическую схему прохождения, насколько она известна. Это поможет различить отказ собственного интерфейса и общую проблему транспорта, не начиная расследование с нуля при каждой потере соседа.
Для исходного треугольника признаки готовности конкретны: три работающих соединения, два ожидаемых соседа на каждом узле, внутренние маршруты к удалённым LAN, стоимость 21 к сети B через Cisco с A и 51 по прямому резерву. После отказа одного основного участка связь должна сохраняться по оставшемуся маршруту в пределах согласованного времени. После возврата линии сеть должна оставаться стабильной, без повторных потерь соседства и неожиданного изменения объявлений.
Если хотя бы один из этих пунктов не подтверждён, запишите его отдельно: «соседство проверено, нагрузка резерва не измерена» или «маршруты корректны, прикладной тест ещё не выполнен». Такая запись полезнее общего статуса «готово». Она показывает оставшуюся работу и не смешивает расчёт с наблюдением. Совместная работа MikroTik и Cisco становится предсказуемой, когда каждое обещание — доступность, резервирование, производительность — имеет собственную проверку.