MikroTik для VPN: WireGuard, IPsec и выбор роутера
Для корпоративного VPN MikroTik выбирают по полезной скорости конкретного туннеля, числу одновременно работающих соединений и нагрузке остальных сервисов. WireGuard удобен для управляемой сети сотрудников и филиалов; IPsec нужен при совместимости с существующими корпоративными шлюзами и политиками безопасности. Аппаратное ускорение IPsec не означает такое же ускорение WireGuard, а результат многотуннельного теста не обещает ту же скорость одного копирования файла.
Сначала определите задачу: доступ к рабочим приложениям, резервное копирование между офисами или передача гигабитного потока в центр обработки данных. Затем выберите протокол, схему адресов и требования к отказам. Только после этого сравнивайте шлюзы. Иначе можно купить мощный CCR и обнаружить, что скорость ограничивает upload филиала, один TCP-поток или ноутбук удалённого сотрудника.
WireGuard или IPsec на MikroTik: что выбрать для бизнеса?
WireGuard передаёт зашифрованный трафик по UDP, использует пары ключей и набор современных криптографических алгоритмов с ChaCha20-Poly1305. Его настройки относительно компактны: интерфейс, ключи, peer, разрешённые адреса и маршрутизация. Но компактная конфигурация не отменяет firewall, управление ключами, журналирование изменений и ограничения доступа пользователя.
IPsec — набор механизмов защиты IP-трафика. В типовом корпоративном проекте IKE согласует параметры и ключи, а ESP защищает данные. Реальная совместимость зависит от версии IKE, алгоритмов, аутентификации, traffic selectors, NAT и настроек противоположного шлюза. Фраза «поддерживает IPsec» без этих деталей недостаточна для закупки оборудования в действующую сеть.
| Задача | WireGuard | IPsec | Что проверить до покупки |
|---|---|---|---|
| Связь управляемых филиалов | Компактная схема peer и маршрутов | Совместимость с существующими шлюзами | Адреса, NAT, маршруты и политика доступа |
| Удалённые сотрудники | Ключ на устройство, отдельные разрешения | Согласованный клиент и способ аутентификации | Выдача, отзыв доступа и потеря ноутбука |
| Обязательный корпоративный стандарт | Только если разрешён требованиями | Часто интегрируется в существующую инфраструктуру | Точный профиль, сертификаты и алгоритмы |
| Аппаратное шифрование | Не выводится из паспортного IPsec | Зависит от CPU и поддерживаемого алгоритма | Ускорение выбранной комбинации на модели |
| Высокая скорость одного потока | Требует отдельного теста | Требует отдельного теста | Загрузку ядер, TCP и удалённый узел |
Не выбирайте устаревший алгоритм ради самой высокой строки в таблице скорости. Профиль безопасности задаётся политикой организации и совместимостью сторон. Если согласованный современный профиль медленнее, оборудование подбирают под него. Замена требований безопасности максимальным результатом лабораторного теста приводит к неверному расчёту.
Как рассчитать требуемую скорость VPN для офиса и филиалов
Считайте одновременно активный полезный трафик, а не количество выданных учётных записей. Сотрудник с открытой почтой и сотрудник, копирующий архив, создают разную нагрузку. Разделите потоки по направлениям: из центра в филиал, из филиала в центр, между сотрудниками и сервисами. Для асимметричного подключения upload может быть главным ограничением.
Расчётный пример: 20 удалённых сотрудников одновременно используют по 3 Мбит/с, один филиал передаёт 80 Мбит/с, резервное копирование — ещё 120 Мбит/с. Сумма выбранного направления равна 20 × 3 + 80 + 120 = 260 Мбит/с. При принятом проектном запасе 30% получается 338 Мбит/с. Это исходное требование для пилота, а не обещание скорости конкретной модели. Приложения и реальное совпадение пиков уточняют измерением.
Если резервное копирование разрешено только ночью, его не нужно безусловно суммировать с дневным пиком. Но расписание должно реально соблюдаться: повторная выгрузка после ошибки, ручная отправка архива и обновления могут совпасть с рабочим временем. Для критичного проекта полезнее проверить несколько сценариев, чем назначить единый большой запас без понимания нагрузки.
Обратите внимание на размер пакетов. Передача большого файла состоит преимущественно из крупных пакетов; голос, служебные запросы и некоторые приложения дают иной профиль. При одинаковых мегабитах число обрабатываемых пакетов меняется. Например, 100 Мбит/с соответствуют примерно 8,9 тысячам пакетов в секунду по 1400 байт или 195 тысячам по 64 байта, если считать только указанную длину без дополнительных канальных расходов. Поэтому шлюз, быстрый на крупных пакетах, не обязательно подходит для высокой пакетной нагрузки.
Какие MikroTik рассматривать: RB5009, CCR2004 и CCR2116
RB5009UG+S+IN — компактный проводной шлюз с четырёхъядерной ARM64-платформой, 1 ГБ RAM, семью гигабитными Ethernet, одним 2,5G Ethernet и одним SFP+ 10G. Он подходит для обсуждения небольшого офиса, где нужны быстрые проводные подключения и VPN без большого стоечного устройства. Достаточность скорости выбранного туннеля подтверждается нагрузочным тестом.
CCR2004-16G-2S+ предлагает больше гигабитных портов и два SFP+ для стоечного проекта. CCR2116-12G-4S+ имеет больше вычислительных ресурсов и четыре SFP+. Это кандидаты для нескольких филиалов и совмещённых сетевых задач, но число ядер не превращается в линейный прирост скорости любого одиночного потока.
CCR2216-1G-12XS-2XQ рассматривают, когда важны 25G/100G-интерфейсы и архитектура сети соответствующего масштаба. Покупать его только по максимальной цене или числу портов ради VPN на канале 100 Мбит/с обычно нерационально. Сначала установите, какой ресурс действительно ограничивает проект: криптография, пакетная обработка, порты, таблицы маршрутов или резервирование.
| Модель и тест IPsec | 1400 байт, Мбит/с | 512 байт, Мбит/с | 64 байта, Мбит/с |
|---|---|---|---|
| RB5009UG+S+IN | 1409,0 | 504,6 | 58,5 |
| CCR2004-16G-2S+r2 | 2601,8 | 931,0 | 121,9 |
| CCR2116-12G-4S+ | 4101,4 | 2744,3 | 343,2 |
| CCR2216-1G-12XS-2XQ | 4101,4 | 2744,3 | 343,2 |
Условия этой таблицы: 256 туннелей, AES-256-CBC + SHA256, специализированный стенд RFC2544. Это результаты максимальной производительности IPsec, а не WireGuard, не один TCP-сеанс и не измерение офиса с его firewall и очередями. В тестовой методике допускается потеря 0,1% пакетов. Совпадение результатов CCR2116 и CCR2216 в этом профиле особенно полезно: более быстрые внешние интерфейсы не обязаны ускорять одинаковую криптографическую задачу.
Не переносите показатели между аппаратными ревизиями только по похожему имени. Для закупки зафиксируйте полный артикул, ревизию, RouterOS и набор функций. Если поставляется другая модификация CCR2004, сравнение повторяют для неё. Состав портов и охлаждение также влияют на монтаж и эксплуатацию.
Почему аппаратное ускорение IPsec не гарантирует скорость WireGuard
Аппаратный блок ускоряет определённые операции и алгоритмы. Наличие ускорения AES не означает ускорение ChaCha20. WireGuard и IPsec используют разные пути обработки; кроме шифрования шлюз выполняет маршрутизацию, фильтрацию и работу с интерфейсами. Поэтому паспортную строку IPsec нельзя подписать как «скорость VPN вообще».
В пилоте наблюдайте не только общий процент CPU, но и загрузку отдельных ядер и процессов. Общие 35% на многоядерном устройстве могут скрывать одно полностью занятое ядро. Дополнительные потоки иногда увеличивают суммарную передачу, но это не решает задачу приложения, использующего одно соединение. Проверьте отдельно один поток, несколько потоков и несколько peer.
FastTrack тоже нельзя считать универсальной кнопкой ускорения защищённой сети. Его использование зависит от функций, учёта соединений, очередей и взаимодействия с IPsec. Перед включением определите, какой трафик должен продолжать проходить необходимые политики. Высокий Speedtest при обходе требуемого контроля не является успешным результатом проекта.
Как проверить скорость WireGuard и IPsec без самообмана
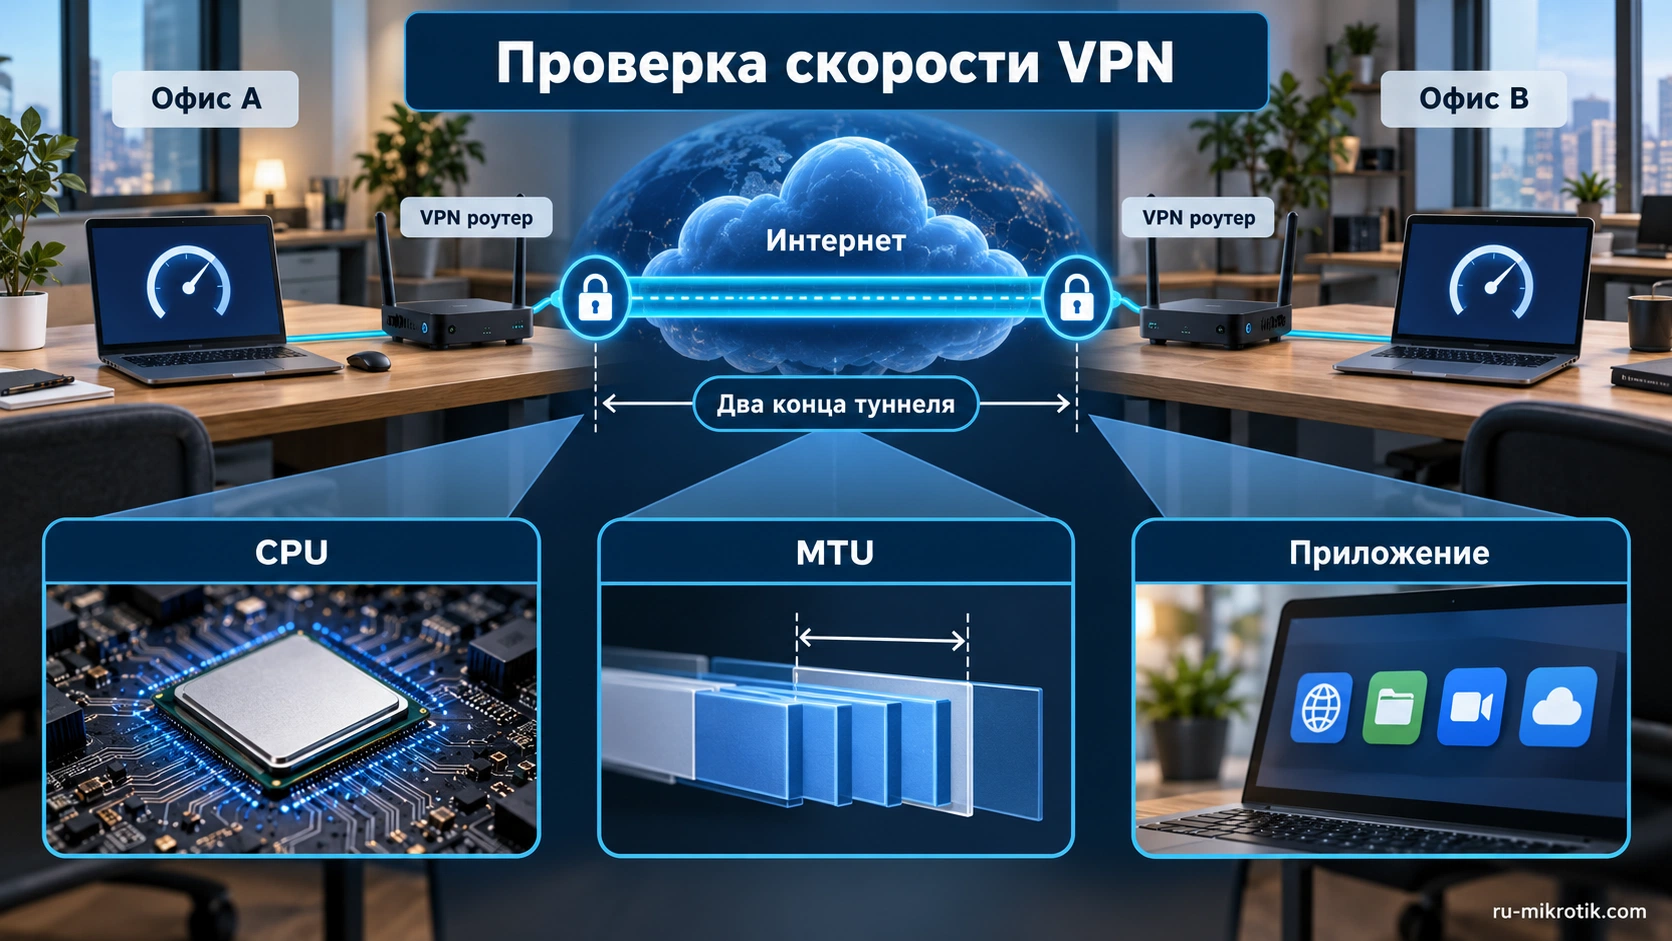
Генераторы трафика размещайте на отдельных компьютерах по обе стороны туннеля. Тест, запущенный на самом маршрутизаторе, нагружает его генерацией данных и может измерять уже другую задачу. Сначала проверьте прямую проводную связь без VPN: если конечные компьютеры не достигают требуемой скорости, туннель не исправит их ограничение.
- Запишите модели шлюзов, RouterOS, алгоритмы, MTU и конфигурацию активных сервисов.
- Измерьте контрольный канал без туннеля в обоих направлениях.
- Проверьте один TCP-поток, затем несколько и обычное приложение.
- Повторите с реальным firewall, очередями, логированием и ожидаемым числом туннелей.
- Добавьте одновременную загрузку и выгрузку, наблюдайте задержку и потери.
- Сохраните загрузку ядер, результат принимающей стороны и условия каждого запуска.
Для UDP нельзя выдавать скорость отправителя за скорость успешно принятого трафика. Если отправлено 1 Гбит/с, но получено 700 Мбит/с с потерями 30%, сеть не обеспечила гигабитный сервис. Постепенно увеличивайте нагрузку и ищите уровень, на котором соблюдаются согласованные потери и задержка. Голосу важнее отсутствие длинных очередей и разрывов, чем максимум мегабит на пустой линии.
Проверяйте повторяемость: минимум несколько запусков на одинаковых настройках и отдельный более длительный прогон. Отметьте температуру, фоновые задачи и нагрузку оператора. Краткий пик нельзя использовать как единственную основу для производственной сети. Результат принимают по сценарию, который соответствует работе организации.
MTU, PPPoE и накладные расходы: почему туннель медленнее канала
VPN добавляет заголовки и данные аутентификации. У WireGuard обычный пакет данных включает 16 байт заголовка сообщения и 16 байт тега; к ним добавляются UDP 8 байт и внешний IP-заголовок. Без дополнительных расширений получается 60 байт для внешнего IPv4 или 80 для IPv6. Размер внутреннего пакета должен помещаться в доступный MTU пути.
При внешнем MTU 1500 теоретически остаётся 1440 байт под внутренний пакет с IPv4 или 1420 с IPv6. Стандартный MTU интерфейса WireGuard в RouterOS — 1420. Если внешний путь ограничен PPPoE MTU 1492 и используется IPv6, аналогичный расчёт даёт 1412. Это отправная точка для проверки, а не универсальное значение для всех операторов: дополнительные туннели и особенности пути могут изменить доступный размер.
IPsec имеет другие расходы: они зависят от режима, ESP, алгоритма, заполнения и NAT-T. Для него не существует одной верной цифры «вычесть столько-то» независимо от конфигурации. Проверяйте path MTU, доступность служебных сообщений и поведение реальных приложений. Маленький ping при зависании больших веб-страниц — повод проверить размер пакетов, а не сразу менять шлюз.
При TCP может потребоваться корректная настройка MSS для конкретного пути. Она не заменяет исправление всех причин фрагментации и не ускоряет UDP-приложения сама по себе. Сохраните первоначальные значения и проверяйте изменения по одному, чтобы результат был объяснимым. Случайное уменьшение MTU до очень малого значения иногда скрывает проблему ценой лишней пакетной нагрузки.
Сколько скорости нужно одному TCP-потоку и что даёт задержка
Для передачи по длинному каналу важны окно TCP и задержка. Условный канал 1 Гбит/с с RTT 40 мс имеет произведение пропускной способности на задержку 40 Мбит, то есть около 5 МБ. Чтобы непрерывно заполнять такой путь, отправителю и получателю нужны соответствующие возможности окна и отсутствие чрезмерных потерь. Это оценка потока данных, а не рекомендация вручную назначать всем системам одно значение.
Несколько параллельных потоков могут показать высокую сумму, хотя один файл копируется медленнее. Поэтому для резервного копирования, SMB и отдельных бизнес-приложений включите именно их сценарии. При высокой задержке и потерях покупка более мощного CPU на шлюзе может не дать ожидаемого эффекта. Сначала найдите ограничение, затем меняйте оборудование.
Адреса, доступ сотрудников и резервирование
Пересекающиеся подсети филиалов мешают однозначной маршрутизации. Если два офиса используют одинаковый диапазон, вопрос решают адресным планом или продуманной схемой трансляции, а не выбором более дорогого VPN-шлюза. Для новых проектов проще заранее выделить уникальные подсети офисам, пользователям и служебным сетям.
Удалённому сотруднику выдавайте доступ к необходимым ресурсам. Полный маршрут через офис и доступ к отдельным подсетям — разные решения: первое увеличивает нагрузку WAN и шлюза, второе требует аккуратного разделения маршрутов. Разрешённые адреса peer должны быть согласованы с firewall. Шифрование защищает передачу, но не даёт автоматического права на все серверы.
Зафиксируйте процесс отзыва доступа: потеря устройства, увольнение, замена ноутбука. Ключ или сертификат хранится отдельно для конкретного устройства; общий секрет затрудняет точечный отзыв. Для критичной сети нужны также резервные конфигурации, ответственный администратор и проверенный способ восстановить соединение после замены шлюза.
Резервный канал и резервный маршрутизатор решают разные виды отказа. Второй провайдер не помогает при поломке единственного шлюза, а второй шлюз не спасает общую повреждённую линию. Проверьте смену внешнего адреса, восстановление туннеля и время, за которое приложение снова работает. Действующая TCP-сессия не обязана сохраниться при переходе на другой внешний адрес.
Как сформулировать заявку на подбор VPN-шлюза MikroTik
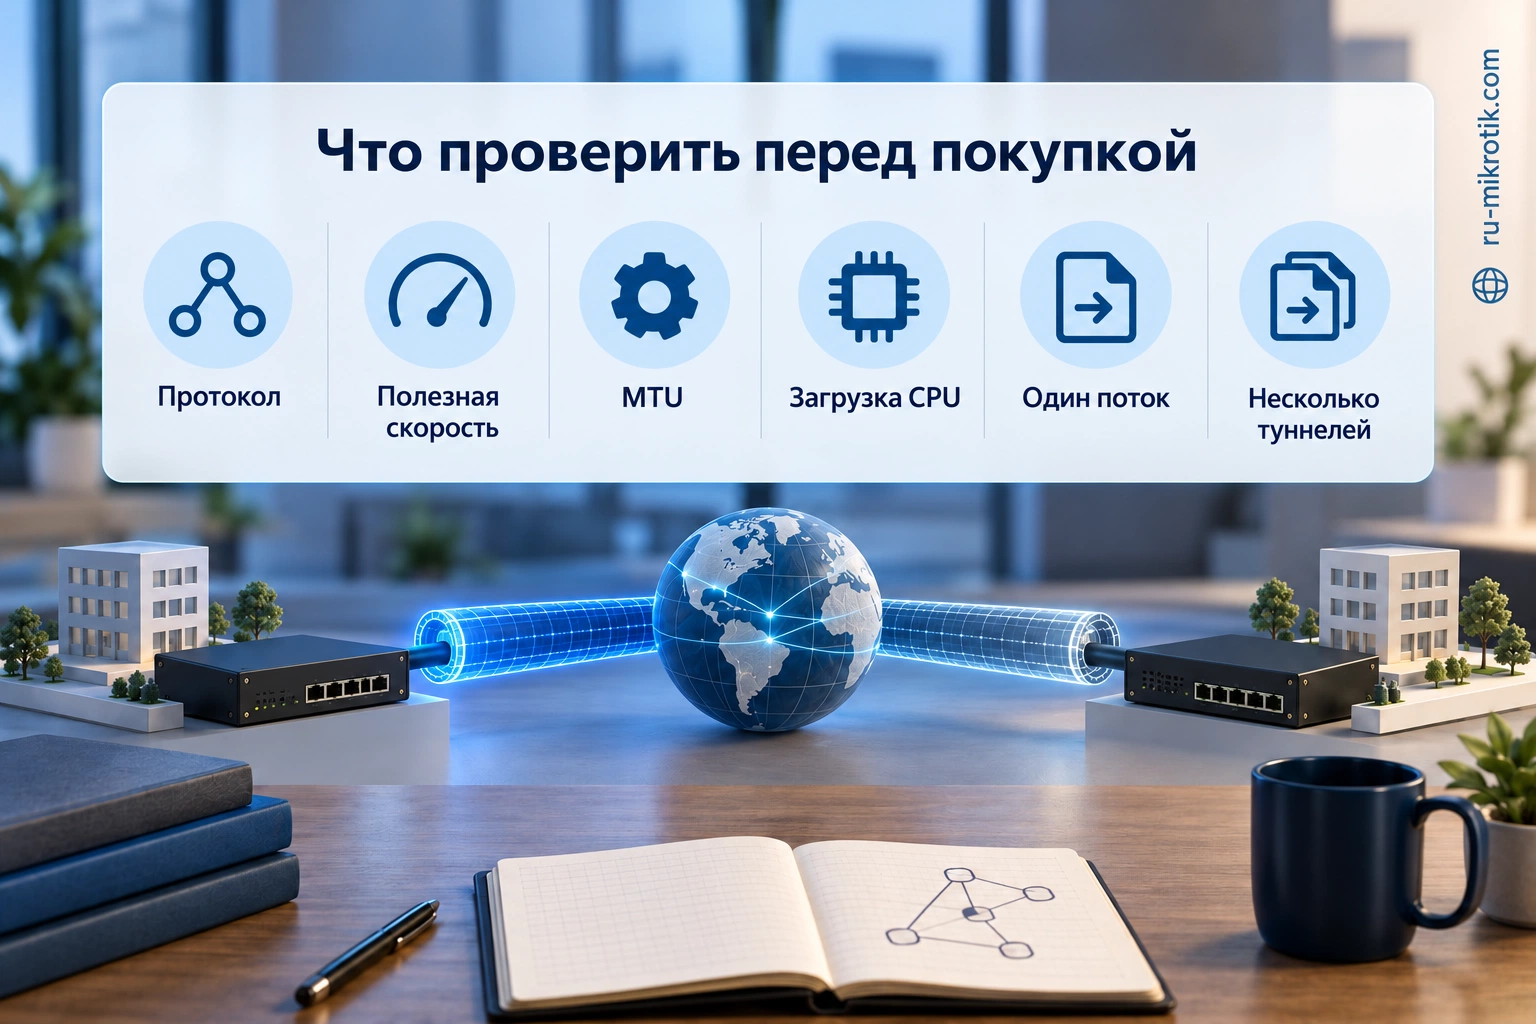
| Входные данные | Пример формулировки | Для чего нужны |
|---|---|---|
| Сценарий | Связь двух офисов и доступ сотрудников | Схема peer, маршрутов и доступов |
| Полезный поток | 260 Мбит/с в согласованный пик | Расчёт и испытание платформы |
| Протокол | WireGuard либо заданный профиль IPsec | Проверка совместимости и ускорения |
| Каналы | Download/upload, RTT, NAT и резерв | Выявление ограничений вне шлюза |
| Другие функции | Firewall, очереди, VLAN, мониторинг | Проверка совмещённой нагрузки |
| Приёмка | Один файл, несколько клиентов, звонок под нагрузкой | Проверка реального результата |
К заявке приложите обезличенную схему, точные модели существующих узлов и требования к восстановлению. Не передавайте открытые ключевые секреты и пароли в обычном описании проекта. Для первичного подбора достаточно состава сети и профиля нагрузки. Затем можно определить кандидатов из каталога маршрутизаторов и условия пилота.
Расчётный проект VPN: две площадки, копирование и удалённые сотрудники
Предположим, между офисами нужно передавать 50 ГБ за два часа, а одновременно работают восемь удалённых сотрудников с принятыми для расчёта 3 Мбит/с каждый. Копирование требует в среднем около 55,6 Мбит/с полезных данных, сотрудники — ещё 24 Мбит/с. Если эти потоки занимают одно направление центрального выхода, потребность составляет примерно 79,6 Мбит/с до протокольных расходов.
При upload центрального провайдера 50 Мбит/с задача не выполняется даже с очень мощным маршрутизатором. Возможные изменения: более быстрый исходящий канал, другое окно копирования или иной подтверждённый профиль передачи. Покупка CCR без изменения этой зависимости не создаёт нужной пропускной способности.
Если канал подходит, проверяется выбранная платформа с рабочим туннелем. Учтите firewall, обычный интернет и мониторинг. Приёмочный файл должен иметь известный объём, а сервер и клиент — проверенный дисковый путь. Иначе в результате смешаются VPN, накопители и приложение резервирования.
Для нескольких филиалов важно место их агрегации. Нагрузка каждого небольшого филиала может быть умеренной, а центральный узел одновременно шифрует и пересылает их сумму. Составьте ведомость по времени: какие потоки реально совпадают, какие идут по расписанию. Не умножайте число туннелей на максимальную скорость каждого, если проект не требует их одновременного максимума.
Полный туннель или доступ только к рабочим ресурсам?
При полном туннеле через офис может проходить и обычный интернет сотрудника. Это добавляет полосу, обработку и зависимость от центрального узла. При разделённом маршруте через VPN идут выбранные ресурсы. Решение зависит от корпоративной политики, работы приложений и требований к доступу, а не от универсального преимущества одного режима.
Опишите DNS для внутренних имён и маршруты к нужным подсетям. Если домашняя сеть сотрудника совпадает по адресам с офисной, доступ может работать неоднозначно. Проблема не обязательно в протоколе шифрования. До массовой выдачи профилей проверьте типовые домашние адресные планы и выбранный способ разрешения конфликта.
Для удалённого доступа составьте перечень ролей: сотрудник, подрядчик, администратор. Каждой роли нужны свои разрешённые ресурсы и процесс отзыва. Один общий профиль на всех усложняет контроль. Проверка «ключ удалён» должна завершаться невозможностью новых соединений и подтверждённым состоянием доступа, а не только изменением записи в интерфейсе.
Какие показатели записывать во время нагрузочного теста?
Сохраните скорость передачи в обоих направлениях, RTT без нагрузки и под нагрузкой, потери, загрузку ядер, число рабочих туннелей и ошибки портов. Отдельно отметьте версии RouterOS, алгоритмы и параметры теста. Без этих данных результат нельзя воспроизвести или корректно сравнить с другой моделью.
Измеряйте время выполнения бизнес-операции наряду с сетевой полосой. Быстрый многопоточный тест и медленная работа файлового приложения могут сосуществовать из-за RTT и последовательных операций. Увеличение мегабит не всегда сокращает такую задержку пропорционально. Пилот должен воспроизводить именно полезный сервис.
Для совмещённой нагрузки запустите обычные операции сотрудников и согласованное копирование. Если резервная копия проходит быстро, а звук в звонке пропадает, проекту требуется пересмотр приоритетов или ёмкости. Выбор маршрутизатора должен учитывать этот результат, а не только максимальный VPN-поток в пустой сети.
Завершите тест восстановлением после отключения удалённого peer и смены доступного WAN. Запишите, какие приложения восстановились самостоятельно и какие требуют нового входа. Эти сведения позволяют определить ожидаемый аварийный режим и объяснить пользователям реальное поведение сети.
VPN для трёх филиалов: как считать оба направления?
Центральный офис часто получает трафик филиалов и одновременно отправляет им данные. Посчитайте эти направления отдельно. Расчётный пример: три филиала передают резервные копии по 60 Мбит/с, а центральный сервер выдаёт им файлы по 40 Мбит/с. Получаем 180 Мбит/с входящего и 120 Мбит/с исходящего полезного потока. Это не один симметричный поток на 300 Мбит/с, но шифрование, маршрутизация и интерфейсы обслуживают обе стороны нагрузки.
Для каждого филиала исходящая скорость его провайдера может оказаться главным ограничением резервного копирования. Тариф 500 Мбит/с на получение и 50 Мбит/с на отправку не позволит устойчиво передавать 60 Мбит/с полезных данных наружу. Более мощный центральный CCR не устранит этот предел. Аналогично быстрый офисный канал не исправит перегрузку домашнего Wi-Fi сотрудника.
Добавьте накладные расходы туннеля, одновременную работу обычного WAN и реальный профиль пакетов. Согласуйте, какие копирования можно перенести на ночное время и какие должны идти одновременно с голосом. При отсутствии данных начните с измерений текущей нагрузки, а не с универсальной нормы скорости на пользователя.
Почему один TCP-поток медленный, а несколько работают быстрее?
Для заполнения канала отправителю нужно иметь достаточно данных в пути до получения подтверждений. Ориентир — произведение пропускной способности на RTT. При 200 Мбит/с и RTT 50 мс объём данных в пути составляет 200 000 000 × 0,05 / 8 = 1 250 000 байт, или 1,25 МБ в десятичном представлении. Это расчёт сетевого пути, а не установленное универсальное значение окна приложения.
При 500 Мбит/с и RTT 40 мс ориентир уже 2,5 МБ. Потери, ограниченное окно, особенности приложения и TCP-реализации могут мешать одному соединению достичь скорости канала. Несколько потоков иногда дают большую сумму, но она не обещает такой же результат одному резервному копированию. Измеряйте оба режима и сопоставляйте с реальным приложением.
Не объясняйте любое замедление «шифрованием». Проверьте скорость без туннеля, затем тот же маршрут через туннель, после этого работу с полной политикой. Если обычный путь уже медленный, исследование VPN-алгоритма начинается слишком рано. Если CPU свободен, а один поток нестабилен, проверяйте потери, RTT, окна и MTU.
План испытаний VPN, который помогает выбрать модель
| Этап | Что включено | Что показывает |
|---|---|---|
| Контрольный путь | Два тестовых ПК, проверенные интерфейсы, маршрут без туннеля | Предел каналов и конечных устройств |
| Туннель | Нужный WireGuard или точный профиль IPsec | Влияние туннеля в выбранных условиях |
| Рабочая политика | Firewall, очереди, мониторинг, маршруты | Результат эксплуатационной конфигурации |
| Совмещённая нагрузка | Несколько филиалов, WAN и критичное приложение | Поведение в согласованный час пик |
| Восстановление | Разрыв, смена WAN, возврат доступа | Работу сервисов после аварии |
Генераторы и получатели расположите за шлюзами. Запуск тяжёлого теста на самом MikroTik занимает его CPU и может измерять одновременно генерацию и пересылку. Во время прогона записывайте загрузку ядер, ошибки интерфейсов, потери и задержку. Короткий пик скорости не заменяет устойчивую передачу в выбранном интервале.
MTU проверяют отдельно для внешнего транспорта и внутреннего трафика. Симптом «маленькие запросы проходят, большой файл зависает» требует проверки Path MTU и обработки необходимых ICMP-сообщений. Уменьшение MTU наугад может скрыть причину и создать лишние накладные расходы. После изменения повторяют тест приложения, а не ограничиваются успешным ping.
WireGuard, IPsec и доступ сотрудников: что должно попасть в проект?
Для WireGuard ключ определяет peer, но не заменяет корпоративный процесс выдачи и отзыва доступа. Опишите, кто выдаёт профиль, как ограничиваются сети и как отключается потерянное устройство. Параметры адресов peer и маршруты не являются полной заменой firewall. Пользователь с работающим туннелем должен достигать только разрешённых ресурсов.
Для IPsec зафиксируйте алгоритмы, способ аутентификации, требования к сертификатам, число туннелей и совместимость второй стороны. Наличие аппаратного ускорения относится к поддерживаемому сочетанию алгоритмов и платформы. Заменять рабочий профиль на другой только ради высокой цифры теста допустимо лишь при сохранении требований безопасности и совместимости.
CGNAT учитывайте до заказа: если обе стороны не имеют доступного входящего адреса, обычное открытие порта на офисном роутере не создаст публичную достижимость. Нужен согласованный доступный узел либо услуга оператора. Поддержание UDP-состояния NAT может помогать уже существующему исходящему соединению, но не устраняет все схемы операторского NAT.
Для критичных сервисов испытайте восстановление после перезагрузки peer и смены внешнего адреса. Укажите допустимое время именно для приложения: новый handshake и рабочий бухгалтерский клиент — не одно событие. В итоговой спецификации должны быть проверены оба конца туннеля, оба направления трафика и процедура восстановления.
Частые вопросы о производительности VPN MikroTik
WireGuard всегда быстрее IPsec?
Нет. Результат зависит от CPU, ускорения конкретного алгоритма IPsec, версии RouterOS, размеров пакетов и нагрузки. Протокол выбирают по требованиям, затем измеряют скорость на нужной модели.
Хватит ли RB5009 для гигабитного VPN?
Для конкретного проекта это подтверждает тест выбранного протокола и приложений. Паспортные 1409 Мбит/с IPsec в многотуннельном профиле не обещают гигабит одному WireGuard-потоку. Назовите протокол, профиль шифрования, число потоков и полезную скорость. Результат IPsec с определённым алгоритмом не является результатом WireGuard или одного файла. Проверяйте оба шлюза, upload операторов, RTT и MTU. Окончательный тест включает рабочий firewall и очереди; физические гигабитные порты не подтверждают заданный туннель.
Почему CPU показывает мало, а скорость упёрлась в потолок?
Проверьте отдельные ядра, процессы, порт, принимающий компьютер и TCP. Среднее по всем ядрам может скрывать узкое место одной задачи. Смотрите наиболее загруженное ядро и процессы, а не только средний процент. Также проверьте вторую сторону, канал, TCP-окно, потери и сервер приложения. Если одинаковое ограничение возникает без туннеля, причина может находиться вне шифрования. Генератор на самом роутере способен добавить отдельную нагрузку и изменить результат.
Можно ли сравнивать Speedtest разных VPN?
Только при одинаковых конечных узлах, направлении, маршруте, времени и настройках. Иначе одновременно меняется слишком много условий, чтобы объяснить разницу протоколом.
Влияет ли число туннелей на скорость?
Да, оно меняет профиль обработки и распределение нагрузки. Нужно различать максимальное число настроенных peer, активно передающих peer и производительность одного соединения.
Нужен ли белый IP на обеих сторонах?
Не обязательно для всех схем. Важно, чтобы стороны могли установить требуемое соединение с учётом NAT и доступного endpoint. Конкретная архитектура проверяется с оператором и настройками шлюзов. Требуется предусмотренная достижимая сторона и согласованная схема установления туннеля. При CGNAT на обоих концах обычное открытие портов на своих устройствах не создаёт входящую доступность. Возможен отдельный доступный узел или услуга оператора. Поддержание UDP-состояния помогает в отдельных NAT-сценариях, но не отменяет архитектурную проверку.
Какой MTU поставить для WireGuard?
Начните с понимания внешнего пути; стандартное значение RouterOS — 1420. PPPoE, IPv6 и дополнительная инкапсуляция могут потребовать другого значения, которое проверяют тестами. Учитывайте внешний транспорт и его накладные расходы, включая PPPoE и IPv6 там, где они используются. Не применяйте одно число ко всем путям без проверки. Маленький ping и зависающее большое копирование требуют исследования Path MTU и необходимых сообщений ICMP. После изменения проверяют приложение и оба направления передачи.
Поможет ли CCR2216 там, где CCR2116 медленно шифрует?
Не автоматически: в рассмотренном профиле AES-256-CBC + SHA256 результаты одинаковы. У CCR2216 другой состав высокоскоростных портов; криптографическое ограничение нужно диагностировать отдельно.
Сохранится ли VPN-звонок при отказе провайдера?
Это зависит от схемы, смены адреса и приложения. Плановый тест должен подтвердить время восстановления; простое наличие второго WAN не обещает бесшовную сессию. Смена внешнего адреса и NAT-пути может потребовать нового обмена и восстановления приложения. Проверьте отдельно обнаружение аварии, готовность туннеля и реальный звук. Успех нового соединения не доказывает сохранение прежнего. Если автоматическое восстановление критично, этот сценарий должен входить в приёмочный тест.
Нужно ли покупать шлюз с запасом?
Да, когда запас связан с понятным сценарием роста и проверенной нагрузкой. Произвольное умножение тарифной скорости не заменяет расчёт приложений, направлений и отказов.
Для подбора MikroTik под VPN укажите протокол, полезную скорость, число активных сотрудников и филиалов, каналы и требования к резерву. На этой основе можно сравнить платформы и подготовить комплект оборудования с измеримыми критериями приёмки.