Как разделить офис, IP-камеры и гостевой Wi-Fi на MikroTik без потери нужной скорости?
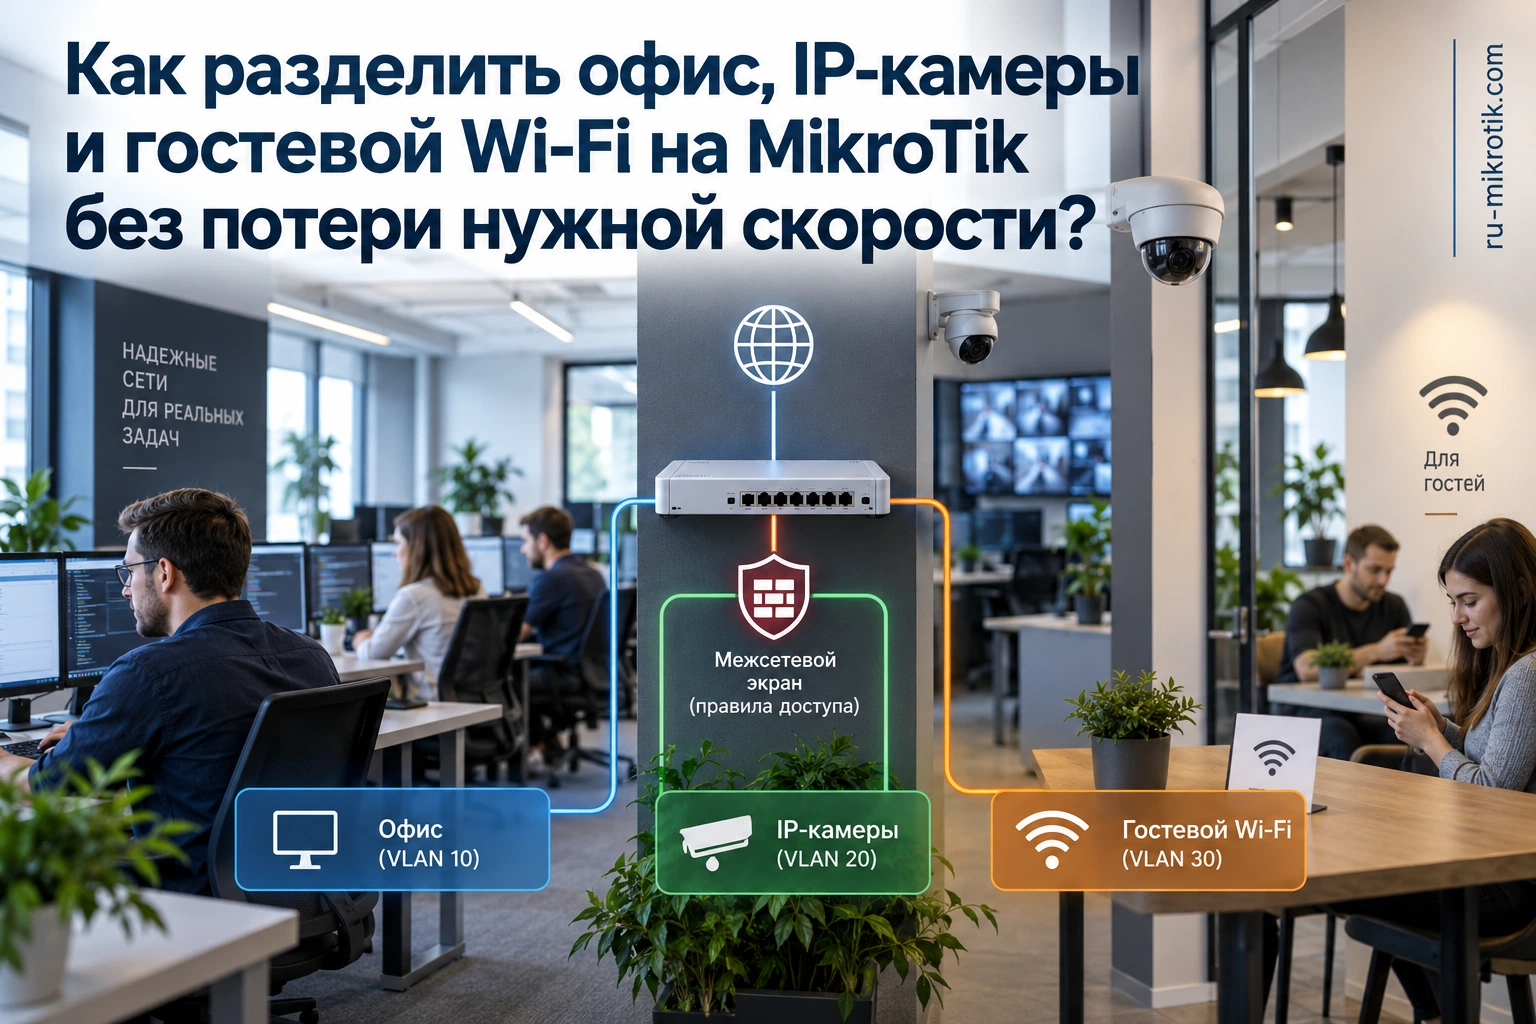
VLAN позволяет разделить одну физическую Ethernet-сеть на логические сегменты. Для офиса это способ отделить сотрудников, камеры, гостей и управление оборудованием. Но VLAN сам по себе не описывает, кто может обращаться к серверу, регистратору или маршрутизатору. Для этого нужна политика межсетевого доступа и её проверка.
Короткий ответ: сначала составьте таблицу сегментов и разрешённых взаимодействий, затем настройте VLAN на коммутаторах и точках, маршрутизацию и firewall. Гостевой SSID, другая подсеть или отдельное имя сети не гарантируют изоляцию. Результат проверяют запросами, которые должны пройти, и запросами, которые должны быть запрещены.
Что VLAN разделяет, а что остаётся общим?
VLAN разделяет широковещательные домены второго уровня. Клиенты разных VLAN не оказываются в одном обычном Ethernet-сегменте, хотя используют один коммутатор и магистраль. Это помогает организовать адресацию и уменьшить нежелательные взаимодействия. Но питание, физическое устройство и uplink могут оставаться общими точками отказа.
Когда роутер маршрутизирует между сегментами без ограничений, устройства разных VLAN могут общаться. Поэтому схема «создали четыре VLAN — сеть защищена» неполна. Требуется определить доступ по направлению, адресам и сервисам. В идеале каждое разрешение связано с рабочей задачей.
Сегментация не заменяет пароли, обновления и защиту конечных устройств. Камера в отдельной VLAN всё равно нуждается в безопасной учётной записи. Если администраторский компьютер заражён и имеет полный доступ к управлению, одна management VLAN проблему не решит. Она ограничивает поверхность доступа, но не делает доверенный узел неуязвимым.
Как спроектировать сегменты небольшого офиса?
| Пример VLAN | Назначение | Пример IPv4-сети | Основной доступ |
|---|---|---|---|
| 10 | Сотрудники | 192.168.10.0/24 | Рабочие серверы, принтеры и интернет по политике |
| 20 | Камеры | 192.168.20.0/24 | Регистратор, время и необходимые сервисы |
| 30 | Гости | 192.168.30.0/24 | Интернет; внутренние ресурсы запрещены |
| 99 | Управление | 192.168.99.0/24 | Доступ только с административных узлов |
Это пример адресного плана, а не готовая конфигурация для любого объекта. В обычной IPv4 /24 доступны 254 адреса хостов, из которых часть займут шлюз и статические устройства. Для двадцати камер это оставляет большой запас; он не означает, что нужно разрешать две сотни неизвестных потребителей.
Диапазоны не должны пересекаться с VPN-партнёрами, филиалами и сетью провайдера. Если две стороны туннеля используют одинаковую 192.168.10.0/24, маршрутизация усложняется. Адресный план согласуют до внедрения и фиксируют назначения статических адресов, DHCP-пулов и служебных узлов.
Не обязательно создавать отдельную VLAN каждому сотруднику. Количество сегментов определяется разницей политик и рисков. Бухгалтерия, серверы и телефония могут требовать дополнительных зон, но бессистемное увеличение VLAN повышает стоимость эксплуатации. Для каждого сегмента должно быть понятно, зачем он существует.
Как составить матрицу доступа?
Запишите, кто инициирует соединение, к какому узлу, по какому протоколу и для чего. Для камер это может быть передача потока на NVR, синхронизация времени и управление с определённых рабочих мест. Если камеры не должны самостоятельно обращаться в интернет, это оформляют правилом, а не предположением.
| Источник | Назначение | Пример решения | Проверка |
|---|---|---|---|
| Сотрудники | Рабочий сервер | Разрешить необходимые приложения | Приложение работает, ненужные сервисы закрыты |
| Гости | Внутренние сети | Запретить | Недоступны NAS, NVR и управление |
| Гости | Интернет | Разрешить по политике | Работают DNS и внешние приложения |
| Камеры | NVR и сервер времени | Разрешить нужные направления | Есть запись и корректное время |
| Административный узел | Management VLAN | Разрешить управление | Доступны нужные интерфейсы |
| Обычный клиент | Management VLAN | Запретить | Закрыты WinBox, SSH и веб-управление |
Фраза «камеры доступны сотрудникам» слишком широка. Просмотр через NVR и прямой доступ к веб-интерфейсу каждой камеры — разные разрешения. Если просмотр выполняет регистратор, рабочим местам может быть достаточно доступа к нему. Чем точнее матрица, тем проще конфигурация и проверка.
Не забывайте о сервисах самой сети: DNS, DHCP, NTP, мониторинг, резервное копирование и обновления. Полный запрет без этих исключений часто ломает работу и провоцирует последующее правило «разрешить всё». Лучше заранее перечислить необходимые обращения и ограничить их адресами.
Что такое access, trunk, tagged, untagged и PVID?
Access-порт предназначен для конечного устройства, которое обычно передаёт обычные нетегированные кадры. Коммутатор относит их к назначенному сегменту. Trunk передаёт несколько VLAN между коммутатором, роутером или точкой доступа. Tagged означает наличие тега VLAN в кадре, untagged — передачу без него на соответствующем участке.
PVID определяет классификацию входящих нетегированных кадров. Он не заменяет таблицу разрешённых VLAN. Нужно согласовать PVID, членство порта, допустимые типы кадров и ingress filtering. Неверное сочетание создаёт утечки сегментов или потерю связи.
На trunk полезно передавать только нужные VLAN, а не всю инфраструктуру по умолчанию. Номер «native» или нетегированного сегмента на двух концах должен совпадать с проектом. Не оставляйте случайный VLAN 1 общим управлением всех устройств только потому, что он был в заводской настройке.
Как устроить bridge VLAN filtering в RouterOS?
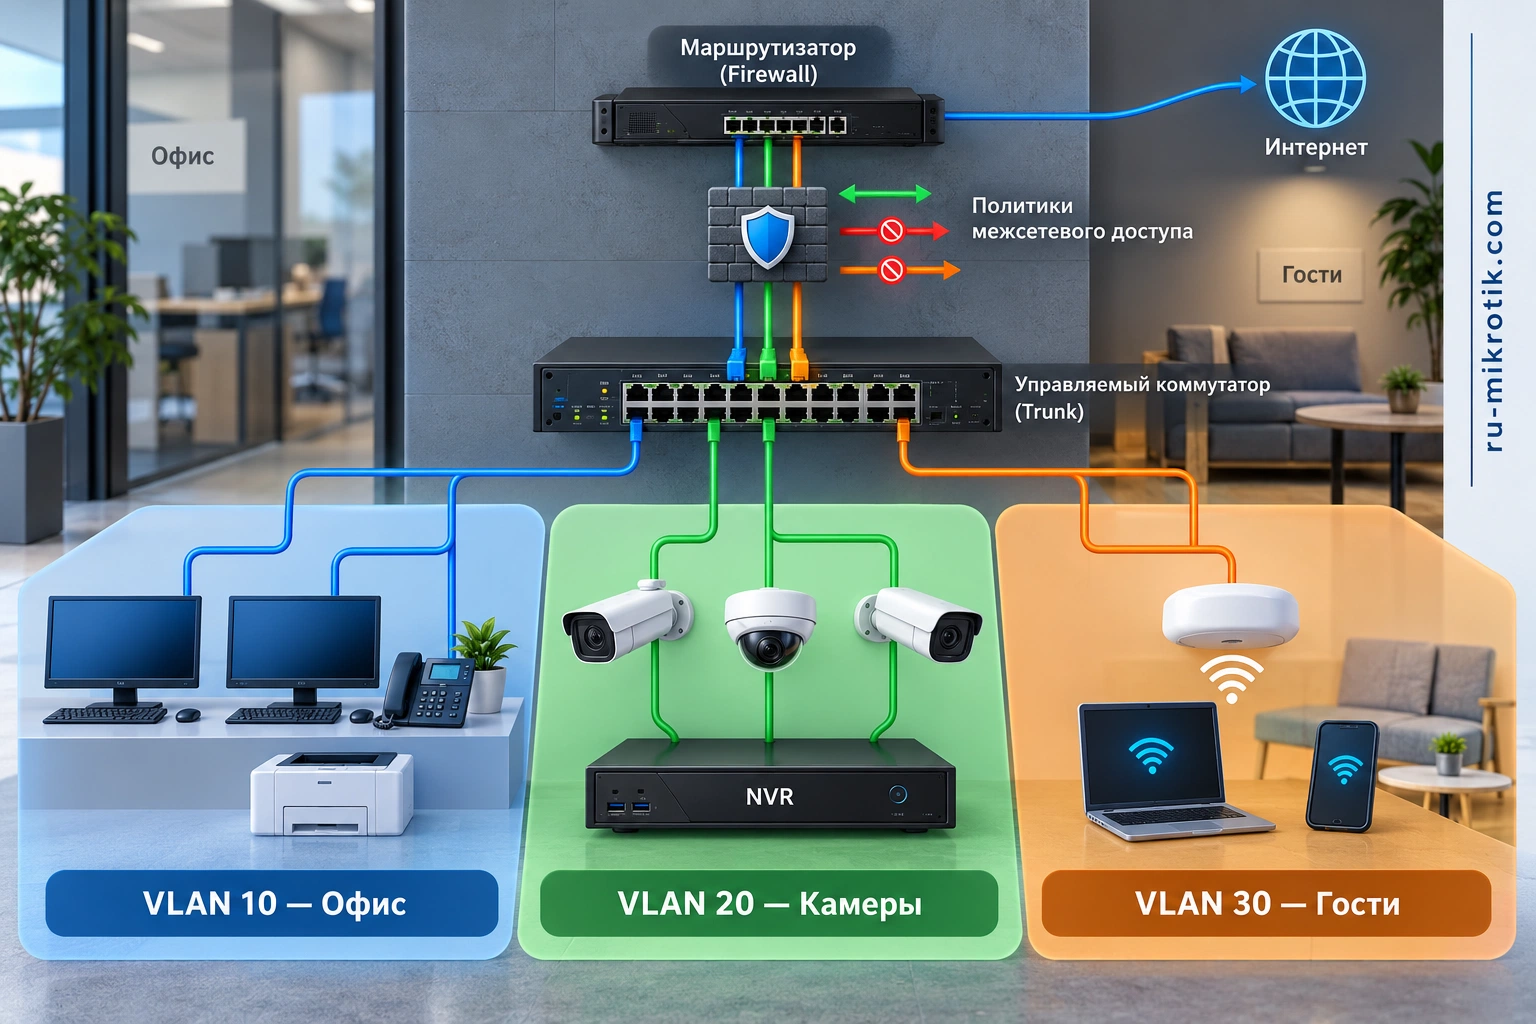
Bridge объединяет интерфейсы в коммутационный домен, а VLAN filtering задаёт обработку тегов и членство портов. Для большинства современных сценариев MikroTik это основной механизм настройки VLAN, но возможности аппаратного выполнения зависят от модели и версии. Для старых чипов могут применяться другие схемы.
Важен доступ к CPU устройства. Если роутер должен маршрутизировать VLAN или коммутатор должен управляться через неё, соответствующая связь с bridge/CPU должна быть предусмотрена. Правильное членство только физических портов не гарантирует доступ к самому устройству. Ошибка здесь часто проявляется исчезновением управления после включения фильтрации.
Настройку выполняют поэтапно: сначала схема и таблица портов, затем VLAN и адресация, после — правила безопасности и включение фильтрации в контролируемом окне. Сохраняют резервную копию и локальный способ восстановления. При удалённых работах полезен штатный Safe Mode, но он не заменяет физический план возврата.
Для проверки состояния применяют чтение /interface bridge port print, /interface bridge vlan print и просмотр VLAN-интерфейсов. Эти команды помогают увидеть конфигурацию, но не доказывают изоляцию. После них проверяют трафик реальными клиентами. Полный скрипт без знания модели, портов и действующей сети использовать нельзя.
Где должны работать маршрутизация и firewall?
Между VLAN нужен маршрутизатор либо подходящий L3-механизм. Если важен контроль взаимодействий через firewall, путь пакетов должен проходить через предусмотренную обработку. Аппаратное L3-ускорение имеет ограничения и способно отличаться от программного пути. Нельзя включать его без проверки политики доступа.
Правила input защищают сервисы самого маршрутизатора, forward — проходящий через него трафик. Запрет управления роутером не равнозначен запрету доступа гостей к NAS. Для рабочего проекта нужны оба направления. MAC-доступ и обнаружение соседей тоже ограничивают нужными интерфейсами, иначе отдельный IPv4 firewall оставит другой путь управления.
IPv6 проверяют отдельно. Если в сети есть IPv6, запреты только для IPv4 недостаточны. Гости могут получить иной путь к ресурсам, хотя IPv4-тест показал изоляцию. Политика должна охватывать используемые семейства адресов, а контрольные испытания — оба.
Существующие записи connection tracking могут сохранять ранее разрешённые соединения после изменения правила. Поэтому отрицательный тест выполняют на новых соединениях и понимают порядок правил. Не нужно без разбора сбрасывать все сессии рабочего офиса ради одного теста.
Как связать VLAN с корпоративным и гостевым Wi-Fi?
SSID сопоставляют с предусмотренным сегментом, а uplink точки пропускает нужные VLAN. Управление точкой может находиться в отдельной VLAN. CAPsMAN управляет профилями, но обработка клиентского трафика зависит от поколения драйвера и выбранной схемы forwarding.
У wifi-qcom-ac и современных AX-драйверов различаются способы настройки VLAN. Поэтому один профиль не должен считаться универсальной гарантией сегментации. Проверяют гостевой и рабочий клиент на каждой используемой группе точек. Получение правильного адреса — первый тест, запрет доступа к внутренним сервисам — второй.
Изоляция беспроводных клиентов внутри одного SSID — отдельная функция. Запрет маршрутизации между VLAN не мешает двум клиентам одного широковещательного домена взаимодействовать напрямую. Если гости должны быть изолированы друг от друга, проектируют и проверяют этот уровень тоже.
Как выбрать MikroTik для нескольких VLAN?
Коммутатор выбирают по портам и поддерживаемой аппаратной VLAN-коммутации. Маршрутизатор — по суммарному межсегментному трафику, правилам, VPN и рабочей нагрузке. Если NAS передаёт большие файлы между VLAN, гигабитный роутер может ограничить сеть с 10G-коммутатором.
CRS326-24G-2S+RM можно рассмотреть для гигабитного доступа и SFP+ uplink; CRS328-24P-4S+RM — когда также нужно питание камер или точек. RB5009UG+S+IN относится к маршрутизаторам и оценивается под свой профиль обработки. Выбор точной модели зависит от проекта.
Количество VLAN не является единственной мерой сложности. Четыре сегмента с интенсивным межсетевым трафиком могут требовать больше ресурсов, чем двадцать сегментов с малой нагрузкой. В требованиях указывают направления, скорости, пакеты и функции обработки, а не только число VLAN.
Как принять сегментацию и не пропустить утечку?
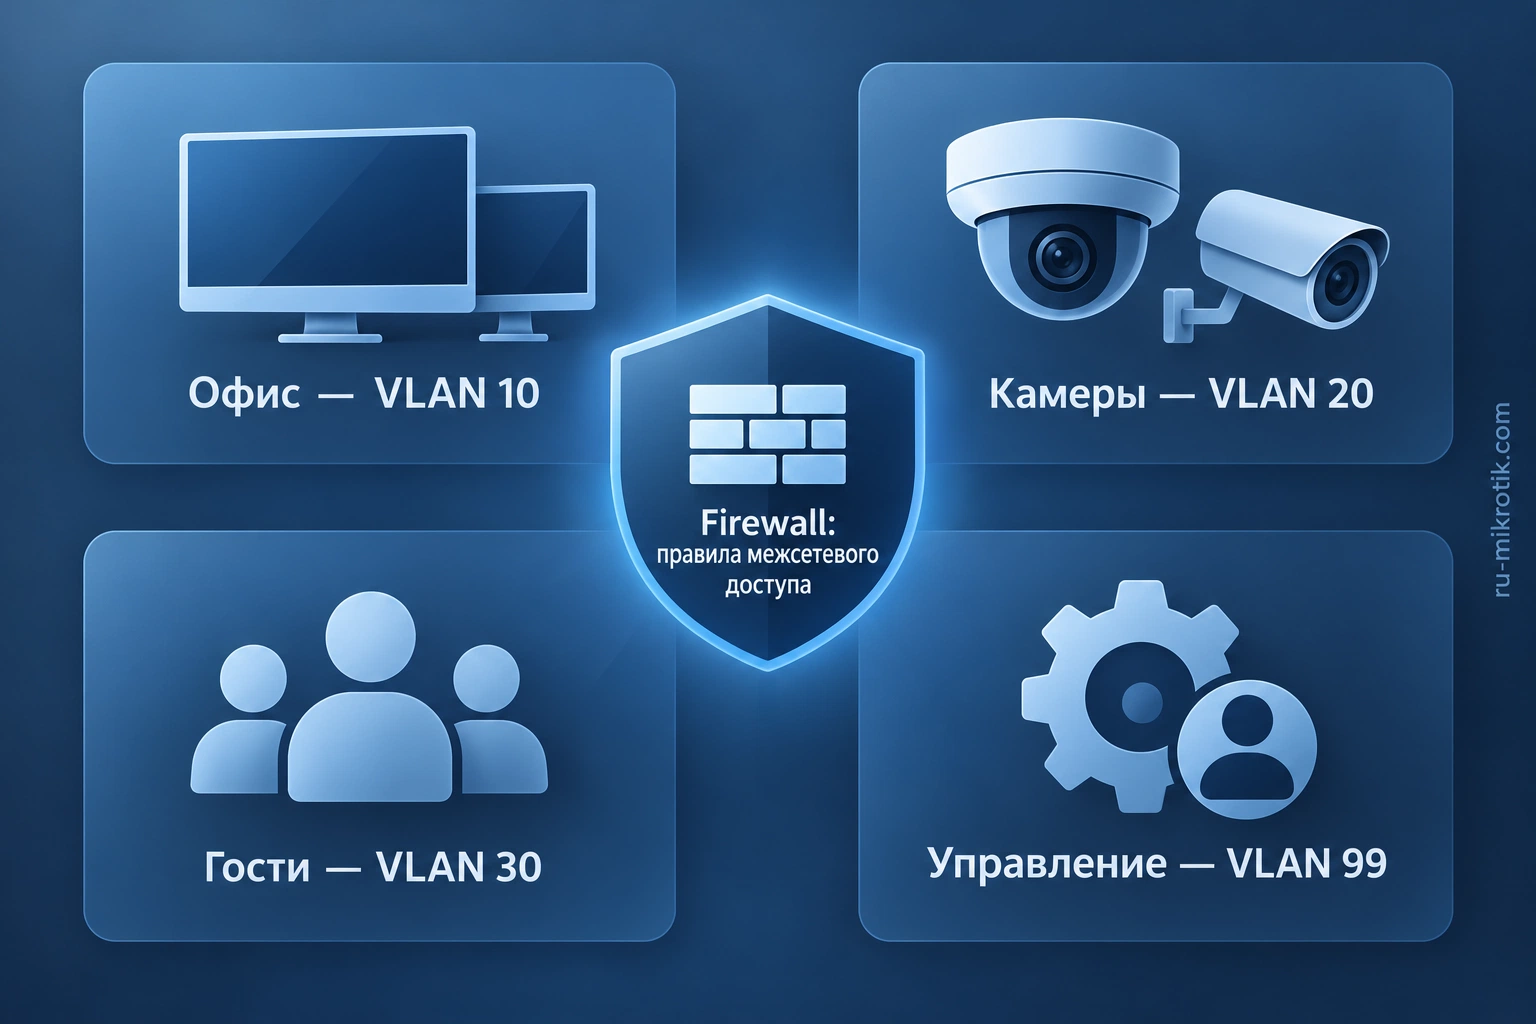
Для каждого сегмента проверяют адрес, шлюз, DNS, интернет, разрешённые ресурсы и запрещённые направления. Ping не заменяет проверку реального TCP-сервиса. Если NAS запрещён, проверяют его файловый порт и веб-интерфейс; если управление закрыто, проверяют WinBox, SSH и web с недоверенного клиента.
Испытайте перезагрузку, отключение uplink и восстановление питания. Проверьте, что конфигурация сохраняется и временный access-порт администратора не остался постоянным обходом. Сохраните таблицу портов и актуальную схему для следующего специалиста.
Через подбор оборудования передайте матрицу доступа, список клиентов, камеры, серверы и нужные скорости. В каталоге коммутаторов и маршрутизаторов MikroTik компоненты подбирают по их роли. Главный результат проекта — работающие разрешения и подтверждённые запреты.
Как проверить проект VLAN на примере офиса с регистратором и гостями?
Возьмём учебный проект: VLAN 10 для сотрудников, VLAN 20 для камер и NVR, VLAN 30 для гостей, VLAN 99 для управления. Камеры отправляют видео регистратору в своём сегменте. Сотруднику разрешён доступ к интерфейсу NVR, гостям — только предусмотренный доступ в интернет. Эти условия сначала записывают словами, а затем превращают в сетевые политики.
Проверьте адрес каждого клиента и принадлежность VLAN на его порту. Ошибка PVID может поставить камеру в офисную сеть даже при правильной таблице firewall. На trunk контролируют список VLAN и то, где трафик tagged либо untagged. Административный сегмент не должен становиться незапланированной native-сетью всех портов.
Дальше испытайте матрицу соединений с реальными приложениями. Гостевой ноутбук не должен открывать NVR и управление switch. Рабочий клиент должен получать только предусмотренный доступ к регистратору. Камеры не обязаны инициировать произвольные соединения к компьютерам сотрудников. Разрешение состоявшегося ответного трафика отличается от разрешения новой сессии в обратном направлении.
Нужные сервисы описывают отдельно: DNS, NTP, обновления и мониторинг. Полное запрещение всего трафика без анализа может остановить синхронизацию времени камер и обновление оборудования. Но широкое правило «разрешить все внутренние сети» уничтожает изоляцию. Адреса и порты определяют по вашим устройствам и приложениям.
Учебная нагрузка: 16 камер по 8 Мбит/с дают 128 Мбит/с к регистратору. Если NVR находится в том же VLAN и коммутация аппаратная, этот видеопоток не обязан проходить через CPU офисного шлюза. Если NVR перенесён в другой сегмент, появляется межсетевая передача, и место фильтрации нужно пересчитать. Сама цифра 128 Мбит/с не описывает ещё просмотр архива и служебный трафик.
IPv6 испытывайте отдельно. Доступность сервера по IPv6 при запрете по IPv4 означает незавершённую политику, а не правильную изоляцию. Также проверьте интерфейсы управления устройств: Web, WinBox, SSH и другие используемые способы. Наличие отдельной подсети не закрывает каждый сервис автоматически.
Измерьте скорость внутри сегмента и между сегментами с одинаковыми конечными узлами. Запишите роль hardware offload и путь через firewall. Если производительность не соответствует задаче, корректируйте архитектуру или платформу обработки, сохраняя матрицу разрешений. Прямой обход защитных правил ради скоростного теста не является выполнением проекта.
После изменений сохраните таблицу портов и политики в понятном виде. Новый администратор должен понимать, почему VLAN существует и какие связи обязательны. Такая документация снижает риск случайного объединения сегментов при подключении следующей точки или камеры.
Офис, камеры и гости: как выбрать границы сегментов?
Разделяйте устройства по доверению, роли и необходимому обмену. Не создавайте новый VLAN для каждого типа корпуса, если политика одинакова и дополнительное разделение не имеет задачи. Напротив, устройства разных ролей в общей подсети могут сохранять нежелательный прямой доступ.
Для сервера определите, кому нужны его службы и в каком направлении. Для NVR — источники видео и операторы просмотра. Для управления — администраторы и доверенный путь. Эти зависимости дают основу матрицы, а уже затем подбираются номера, подсети и порты.
Учитывайте VPN и филиалы. Пересекающиеся адресные пространства усложняют доступ к ресурсам, даже если локальная сеть выглядит правильной. Сохраните адресный план, который описывает площадки и роли. Выбор номера VLAN не решает конфликт IP-адресов между удалёнными сетями.
Устройство в одном VLAN не видит соседнее: обязательно ли виноват firewall?
Начните с физического link и фактической принадлежности сегменту. Проверьте адрес, маску и путь через коммутатор или точку. Если обмен должен происходить локально, межсегментный firewall может вообще не участвовать. Ошибка access/trunk или клиентская изоляция относится к другому участку.
Для одинакового VLAN на двух коммутаторах нужен соответствующий перенос через соединение между ними. Совпадающий номер в двух отдельных конфигурациях не создаёт общей связности без корректного trunk. Наблюдайте путь по одному звену, сохраняя карту портов.
Если IP-связь есть, а приложение не работает, проверяйте нужные службы и их условия. Некоторые приложения используют обнаружение, широковещательный или multicast-обмен. Разделение сегментов может потребовать предусмотренного механизма обнаружения или явных адресов. Не объединяйте VLAN обратно, не выяснив необходимый обмен.
Производительность VLAN: где обрабатываются пакеты?
Кадры между клиентами одного VLAN, маршрутизация между VLAN и обращение к самому шлюзу могут идти разными путями. Укажите, где находятся интерфейсы шлюза и какие функции включены. Аппаратная коммутация не подтверждает такую же скорость межсегментного firewall.
Если NAS вынесен в серверный VLAN, копирование может нагрузить выбранный маршрутизатор и его uplink. Если камеры и NVR разделены, их постоянные потоки тоже попадут в этот расчёт. Без схемы путей можно ошибочно купить быстрый switch и сохранить медленный шлюз.
После включения нужных функций измеряйте совмещённую нагрузку и задержку. Не принимайте тест до фильтрации за результат окончательной сети. При аппаратном ускорении проверяйте поддерживаемость конкретного пути и сохранение политики. Быстрое соединение, обходящее требуемый запрет, не является успешной приёмкой.
Как документировать исключения, чтобы сегментация не исчезла со временем?
Для каждого разрешения укажите инициатора, ресурс, службу, причину и ответственного. Если правило нужно временно, определите момент пересмотра. Обобщённое разрешение «всем в серверный VLAN» может постепенно отменить смысл разделения, хотя номера сегментов сохранятся.
Новый принтер, камера или подрядчик добавляются через матрицу ролей. После изменения повторяют затронутые положительные и отрицательные проверки. Сохранённый контрольный список позволяет обнаружить лишний доступ раньше, чем он станет обычной частью сети.
Завершите проект картой портов и актуальной копией конфигурации. Укажите административный путь при аварии и способ восстановления. Политика должна быть понятна следующему специалисту; иначе безопасная первоначальная сегментация может быть разрушена быстрым обходом при ремонте.
Матрица доступа: что именно должны запрещать VLAN?
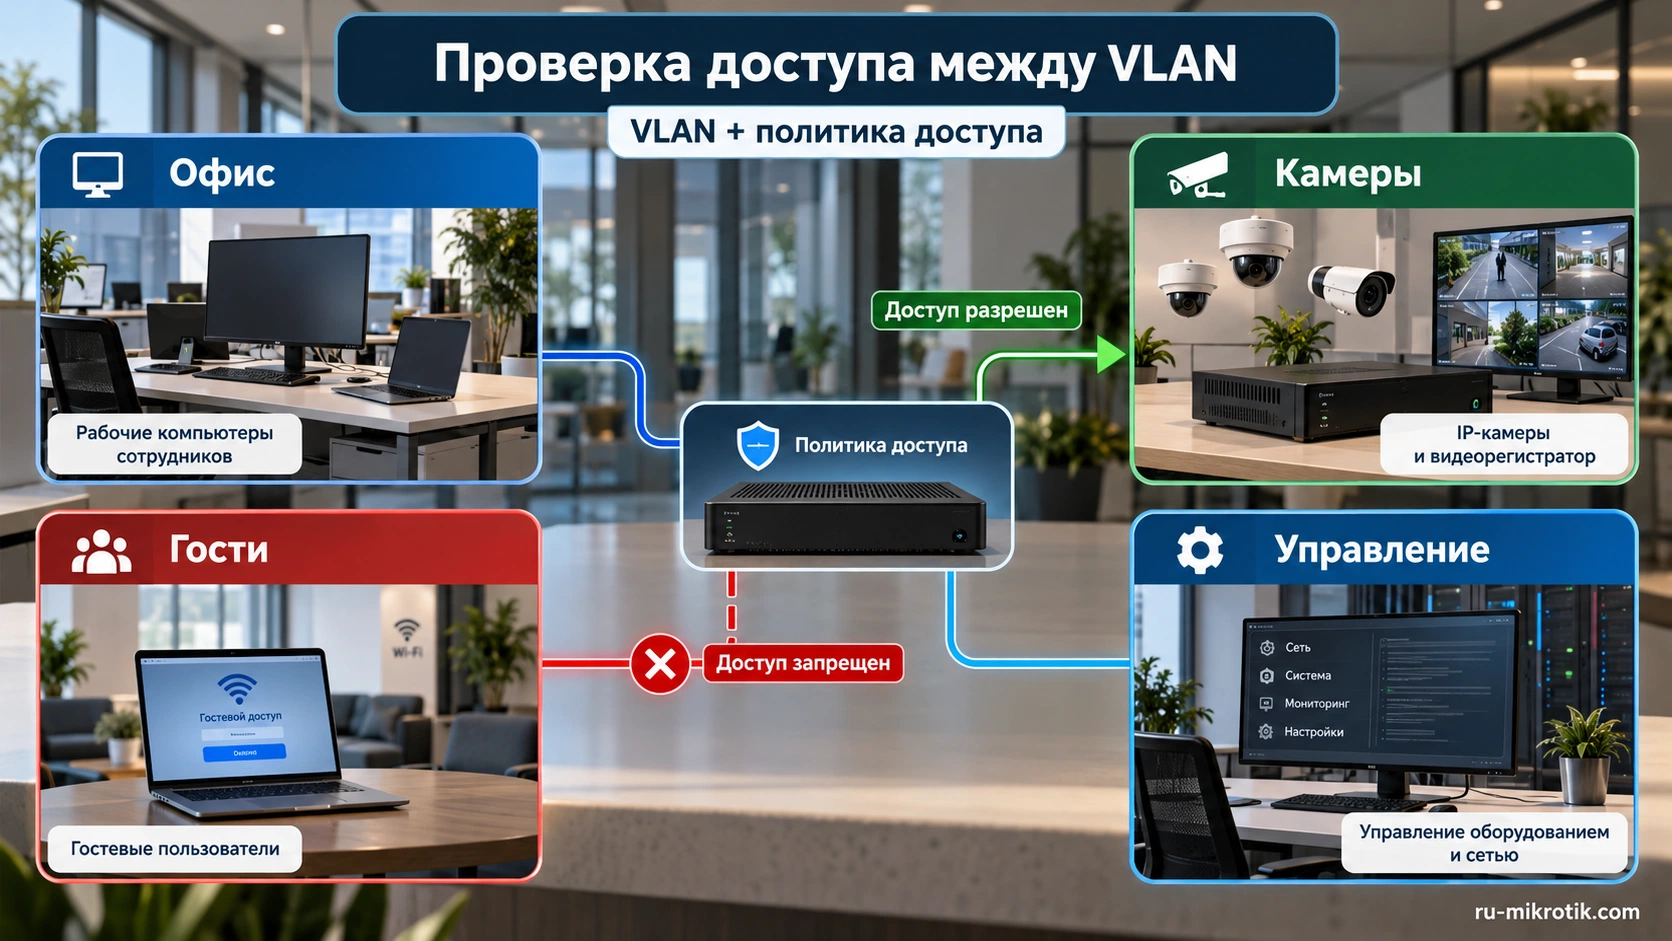
Начните с роли, ресурса и операции. Формулировка «гости изолированы» должна превращаться в проверяемые условия: интернет разрешён, административные интерфейсы и рабочие серверы запрещены, необходимые DNS и адресация доступны. Для камер отдельно определяют доступ NVR, администратора и внешних сервисов, если они нужны.
Расчётная схема офиса может иметь VLAN 10 для сотрудников, 20 для гостей, 30 для камер и 99 для управления. Это пример нумерации, а не обязательный стандарт. Адреса и номера подбирают так, чтобы не конфликтовать с филиалами и VPN. Сам по себе специальный номер 99 не защищает управление.
| Откуда | Куда | Политика примера |
|---|---|---|
| Гости | Интернет | Разрешены предусмотренные сервисы |
| Гости | Офис, камеры, управление | Запрещено |
| Камеры | NVR | Разрешён необходимый обмен |
| Камеры | Офисные компьютеры | Запрещено, кроме обоснованных исключений |
| Администратор | Управление оборудованием | Разрешено с доверенного пути |
| Обычный сотрудник | Управление оборудованием | Запрещено, если его роль не требует доступа |
Результат зависит от того, где проходят пакеты. Два клиента в одном VLAN могут общаться на канальном уровне, не обращаясь к межсегментному шлюзу. Поэтому гостевая изоляция от офиса и изоляция гостей друг от друга — разные задачи. Вторую проверяют соответствующей функцией точки или коммутации, если она входит в проект.
Tagged, untagged и PVID: почему клиент получил чужую подсеть?
Access-порт обслуживает предусмотренный нетегированный клиентский сегмент, а trunk переносит нужные VLAN между сетевыми узлами. PVID определяет обработку соответствующего входящего нетегированного трафика. Настройка одного конца кабеля не определяет поведение второго: надо проверить каждый порт по пути.
Составьте карту вида «розетка — порт — режим — VLAN». Для точки доступа укажите отдельно её управление и SSID. Для сервера — его сетевой режим и интерфейсы. Избыточно разрешённые VLAN на всех trunk упрощают первоначальную связность, но ухудшают ясность проекта и могут открыть ненужные пути.
Если гостевой клиент получает офисный адрес, сначала проверьте соответствие SSID сегменту, затем точку, trunk и DHCP. Не пытайтесь маскировать ошибку тегирования блокировкой одного выданного адреса. Адрес может измениться, а неправильная принадлежность сегменту останется.
Input и forward: почему firewall не закрыл управление?
Обращение к самому маршрутизатору и проход через него к другому ресурсу относятся к разным путям обработки. Политика пересылки между VLAN не заменяет ограничения сервисов самого шлюза. Отдельно определите, кто может обращаться к управлению, DNS и другим службам маршрутизатора.
Учитывайте также доступ к коммутаторам и точкам. Запрет управления только главным роутером не закрывает остальные административные интерфейсы. Если доступны канальные способы управления, их область тоже должна соответствовать проекту. Управление через доверенный VLAN требует контроля всей цепочки доступа.
Для IPv6 нужна соответствующая политика. Успешный запрет IPv4-пути не подтверждает невозможность соединения по другому протоколу. В проверке используйте фактические адреса и сервисы, доступные клиенту. Не полагайтесь на отсутствие ответов ping как на доказательство запрета любого приложения.
Как включить сегментацию и сохранить управляемость?
Подготовьте локальный или отдельный административный путь, копию конфигурации и понятный возврат. На стенде или пилотном участке проверьте членство портов, интерфейсы шлюза и DHCP. Затем активируйте фильтрацию в согласованной последовательности. Не переносите универсальный скрипт в сеть с другими именами и ролями портов.
После каждого этапа проверяйте управление и один типовой клиент. Если изменяются сразу bridge, адреса и firewall всей сети, восстановление становится сложнее. Пилотный порт и контрольный клиент дают возможность увидеть неверный тег до массового переключения розеток.
Приёмка VLAN: нужны и разрешённые, и запрещённые тесты
Для каждой строки матрицы выполните положительный и отрицательный тест там, где они предусмотрены. Гость должен открыть разрешённый внешний сервис и не достичь административного интерфейса. Камера должна передать поток NVR и не получить лишний доступ к офису. Администратор должен обслуживать устройства с выбранного доверенного пути.
Проверьте новые соединения после применения политики, а также поведение уже открытых сессий, если правила менялись в работе. Состояние отслеживаемых соединений влияет на интерпретацию. Сохраните результаты по реальным сервисам, адресам и клиентам: это пригодится при изменении топологии и расширении сети.
Частые вопросы о VLAN MikroTik
Другая подсеть равна другой VLAN?
Нет. IP-адресация и сегментация Ethernet — разные уровни.
VLAN автоматически запрещает обмен между сетями?
Нет. При маршрутизации нужен соответствующий firewall или другой предусмотренный контроль доступа. После маршрутизации между сегментами доступ определяется политикой. Обращение к самому шлюзу и пересылка через него проверяются отдельно. Для IPv6 нужна соответствующая политика. Другой номер сегмента и успешный запрет ping не подтверждают невозможность всех прикладных соединений.
Нужен ли отдельный коммутатор гостям?
Не обязательно. Совместимый управляемый коммутатор может обслуживать разные VLAN, но общие физические точки отказа сохраняются.
Можно ли передать несколько VLAN одной точке?
Да, в подходящей конфигурации trunk и SSID. Возможности конкретного драйвера и точки проверяют отдельно.
Почему пропало управление после vlan-filtering?
Проверьте membership управления, связь с CPU/bridge и режим порта администратора. Проверьте административный VLAN, членство bridge, PVID, допустимые теги uplink и путь клиента. Включение фильтрации может выявить неполную карту управления. Для изменений нужен подготовленный локальный путь и возврат. Не исправляйте симптом объединением всех сегментов без понимания исходной ошибки.
Достаточно ли запретить гостям 192.168.0.0/16?
Нет универсальной гарантии. Учитывают все внутренние диапазоны, IPv6, другие маршруты и доступ к самому оборудованию. Политика должна учитывать фактические внутренние сети, доступ к шлюзу и другие протоколы. Адреса могут находиться вне этой области, включая IPv6. Опишите разрешённые службы и выполняйте отрицательные тесты по реальным ресурсам. Один частный диапазон не является полной моделью гостевой изоляции.
Нужно ли разрешать камерам весь интернет?
Только если это требуется рабочим сценарием и согласовано политикой. Обычно разрешения можно сделать точнее.
Почему в одной гостевой VLAN клиенты видят друг друга?
Они могут взаимодействовать на втором уровне. Клиентскую изоляцию настраивают отдельно от межсетевой фильтрации. Они могут обмениваться на канальном уровне без межсегментного маршрутизатора. Для взаимной изоляции гостей нужна соответствующая поддерживаемая функция точки или коммутации. Проверяйте это отдельными клиентами. Изоляция от офиса и изоляция внутри гостевой группы являются разными требованиями.
Можно ли копировать конфиг CRS на любой hAP?
Не без адаптации. Чипы, интерфейсы и аппаратные возможности различаются.
Что считать завершённым проектом?
Проверенную матрицу доступа, устойчивую сеть, ограниченное управление и актуальную схему портов с возможностью восстановления. Должны пройти разрешённые и запрещённые операции всех ролей, адресация, управление и нужная нагрузка. Сохраняются карта портов, схема шлюзов, исключения и восстановление. После расширения повторяют затронутые тесты. Наличие номеров VLAN в интерфейсе не является итогом сегментации.